概述#
为了便于统一管理企业成员的权限,建议根据成员职责,分别创建以下两个用户组。
用户组规划#
| 用户组 | 使用成员 | 推荐权限 | 可选权限 |
|---|---|---|---|
AgentPlanTeam_Admin |
Agent Plan 企业版管理员,需要管理企业席位、模型/Harness 等的成员 | ArkFullAccess |
AIDAPFullAccess |
AgentPlanTeam_User |
Agent Plan 企业版席位使用者,仅需使用本人席位,不能管理其他成员或企业配置 | ArkStandardGlobalAccess、ArkGlobalInitAccess(如需按项目限制权限建议添加) |
AIDAPFullAccess |
操作步骤#
步骤 1: 创建用户组#
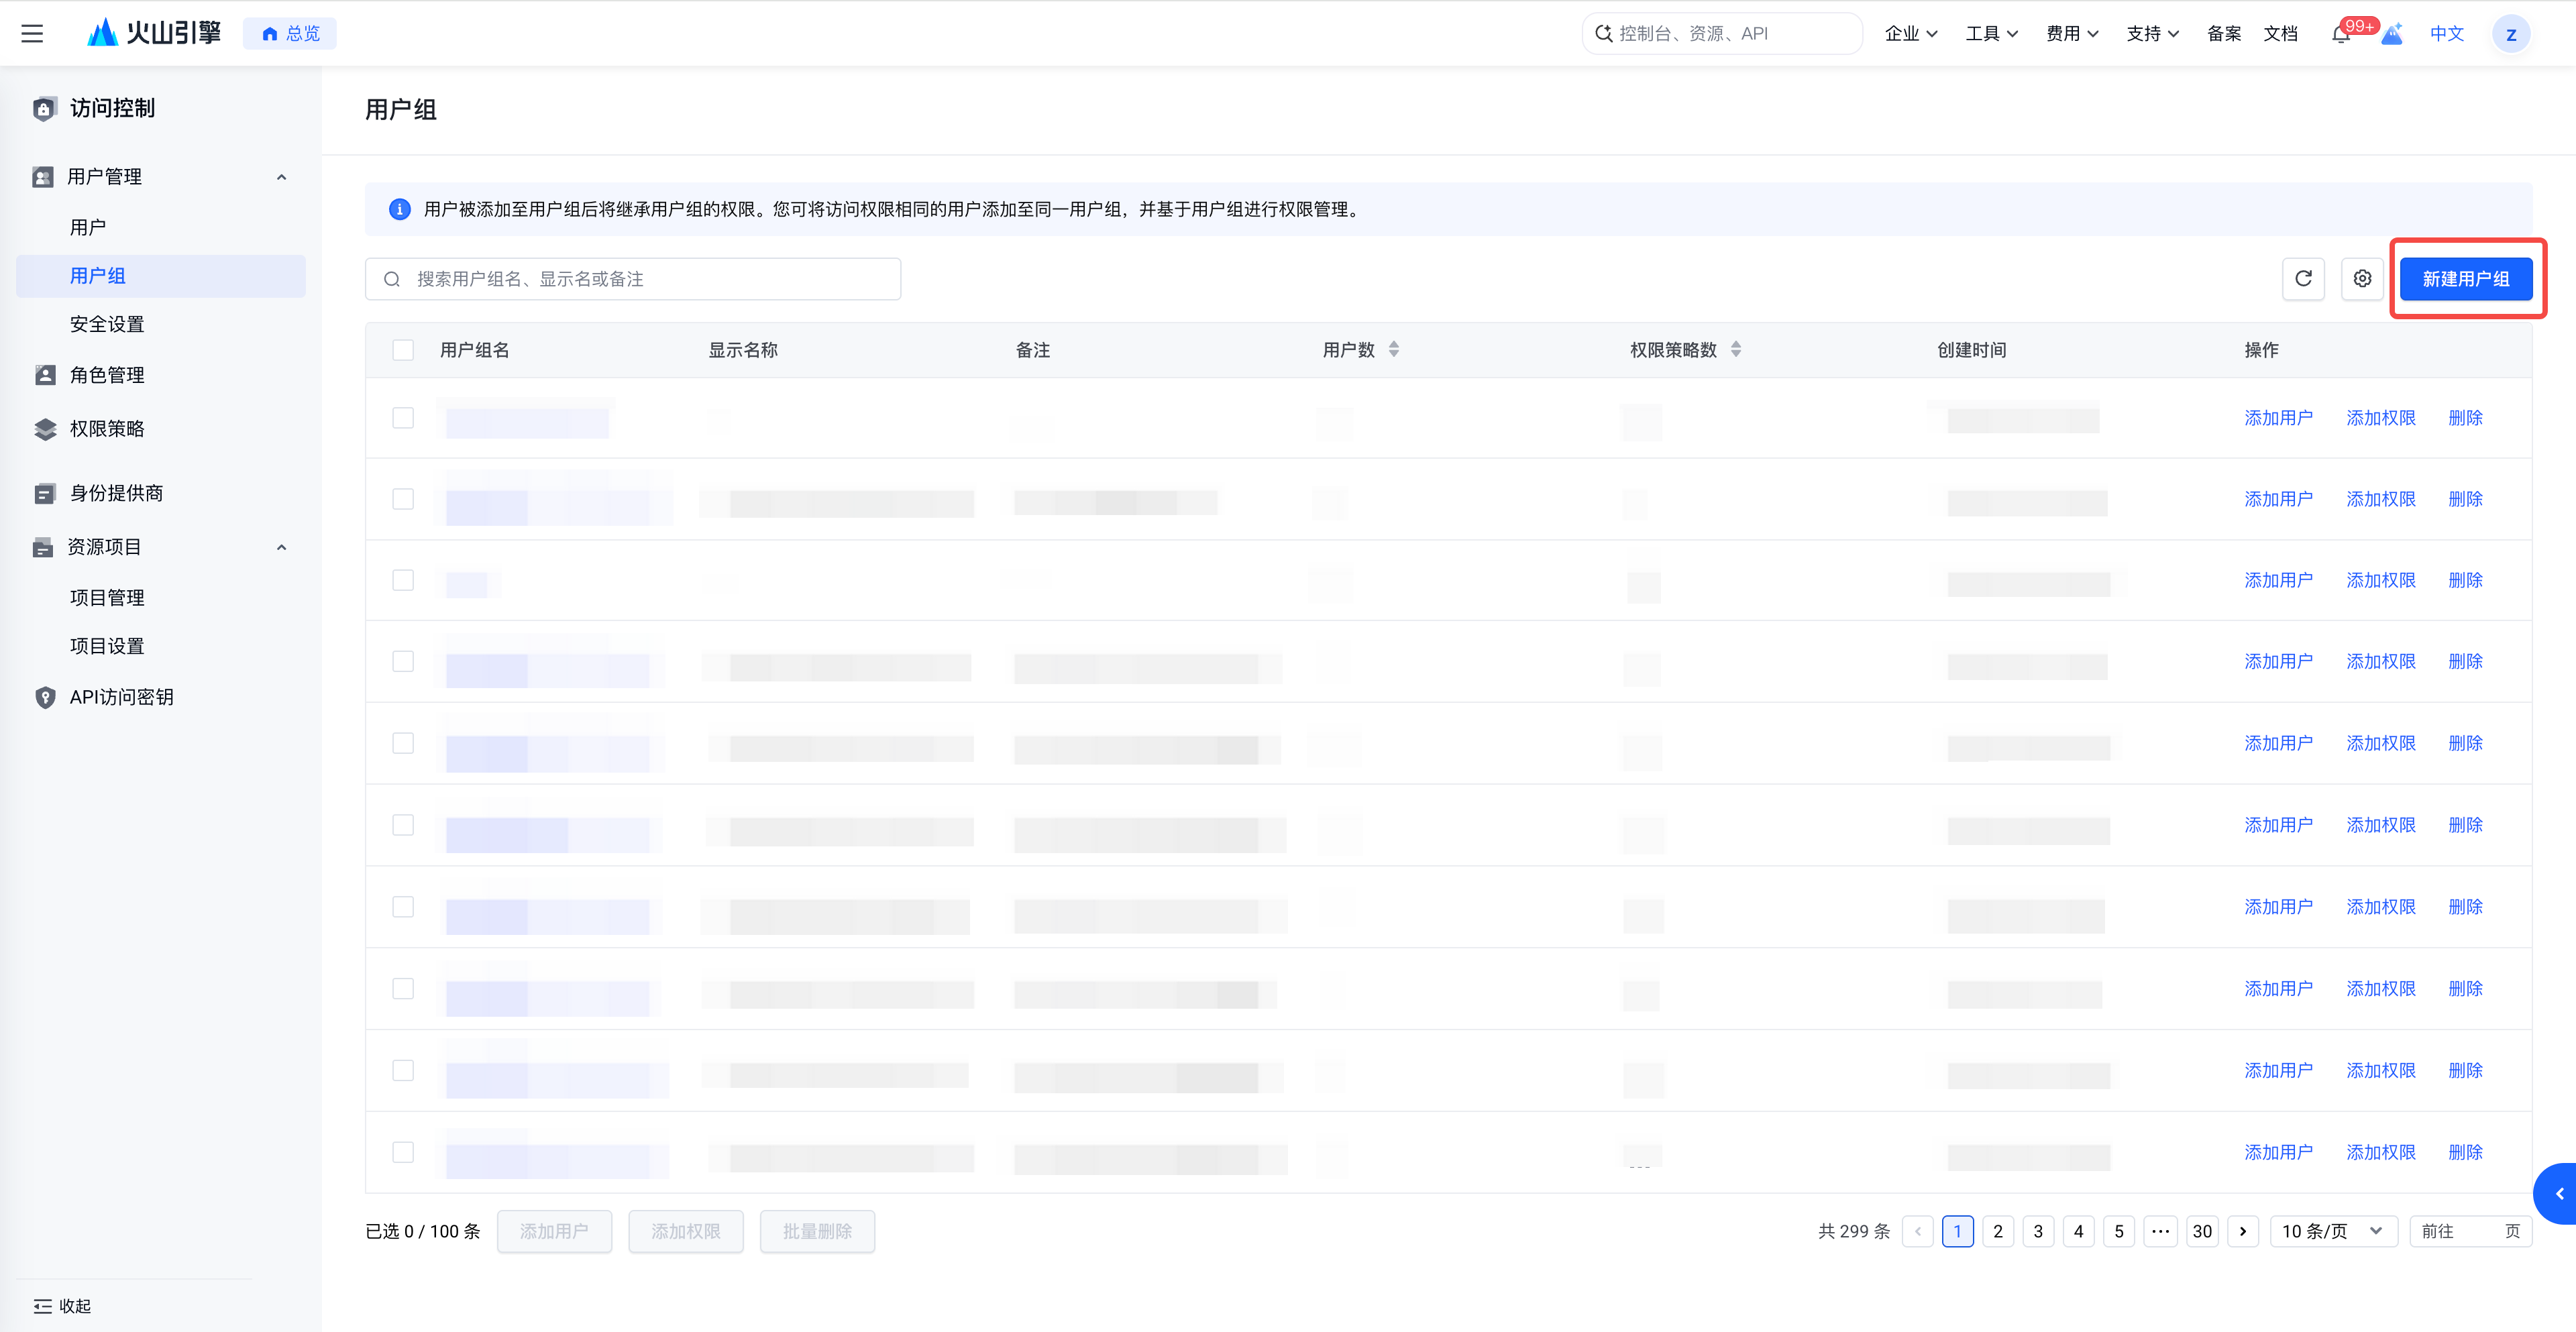
使用主账号或拥有 IAMFullAccess 权限账号,进入 访问控制 IAM-用户组,点击 新建用户组。
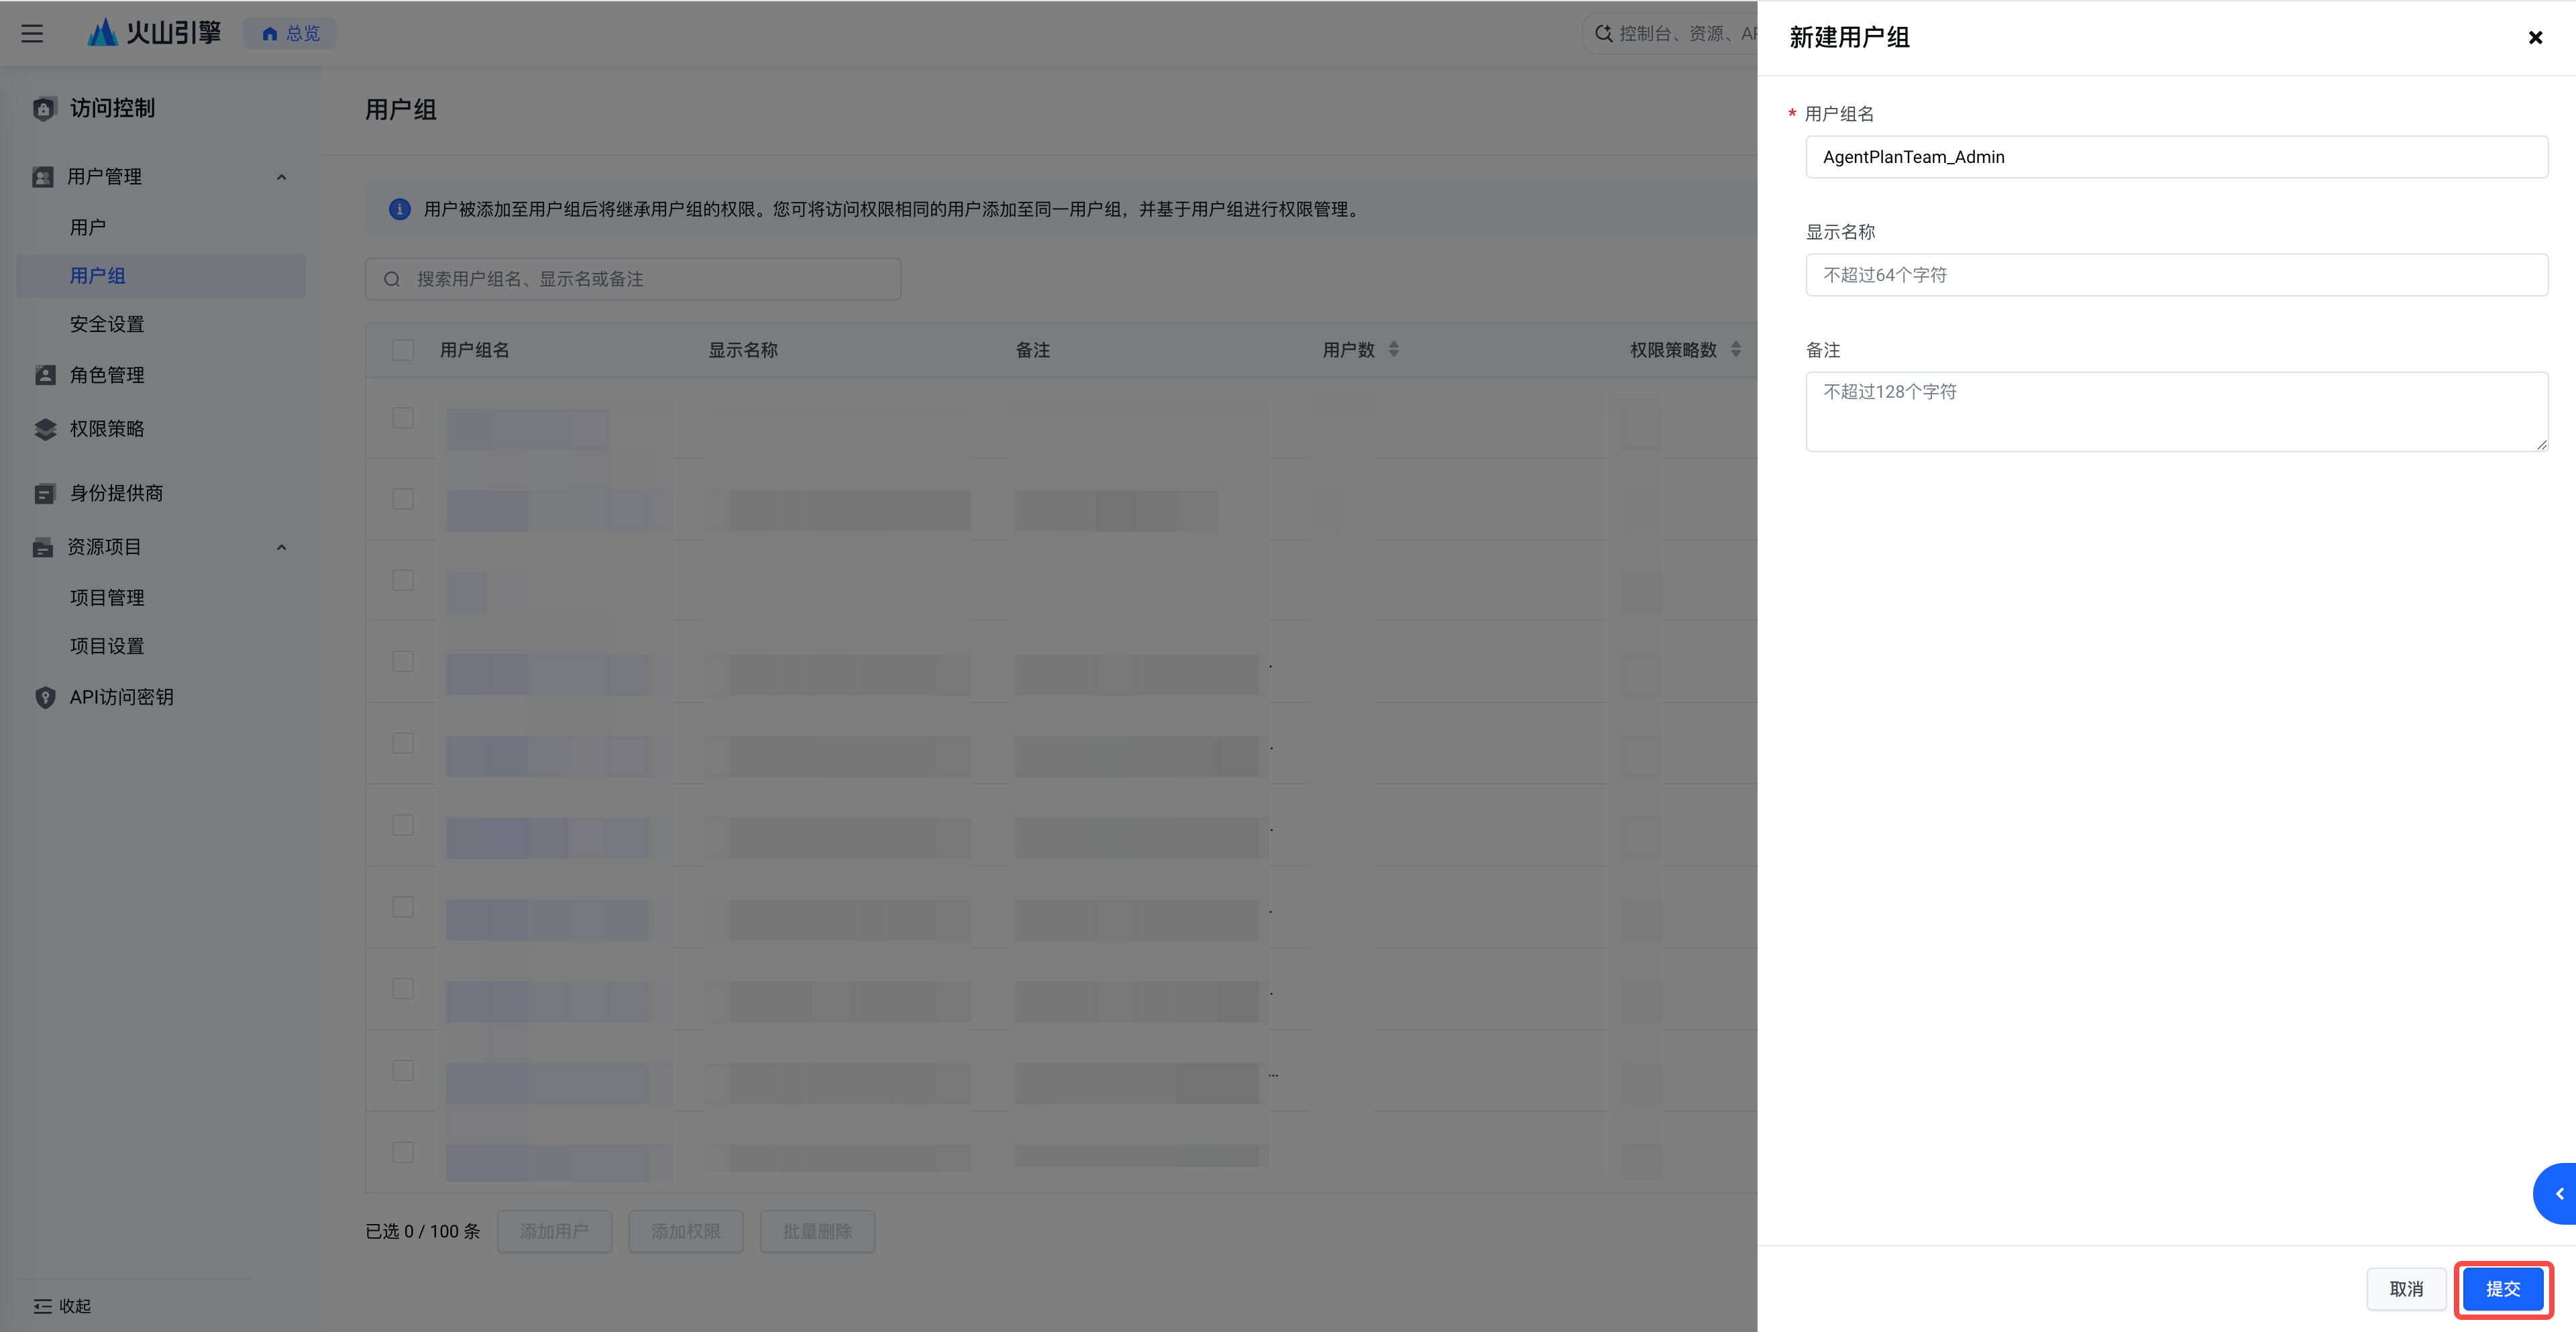
管理员用户组名为 AgentPlanTeam_Admin,使用者用户组名为 AgentPlanTeam_User。
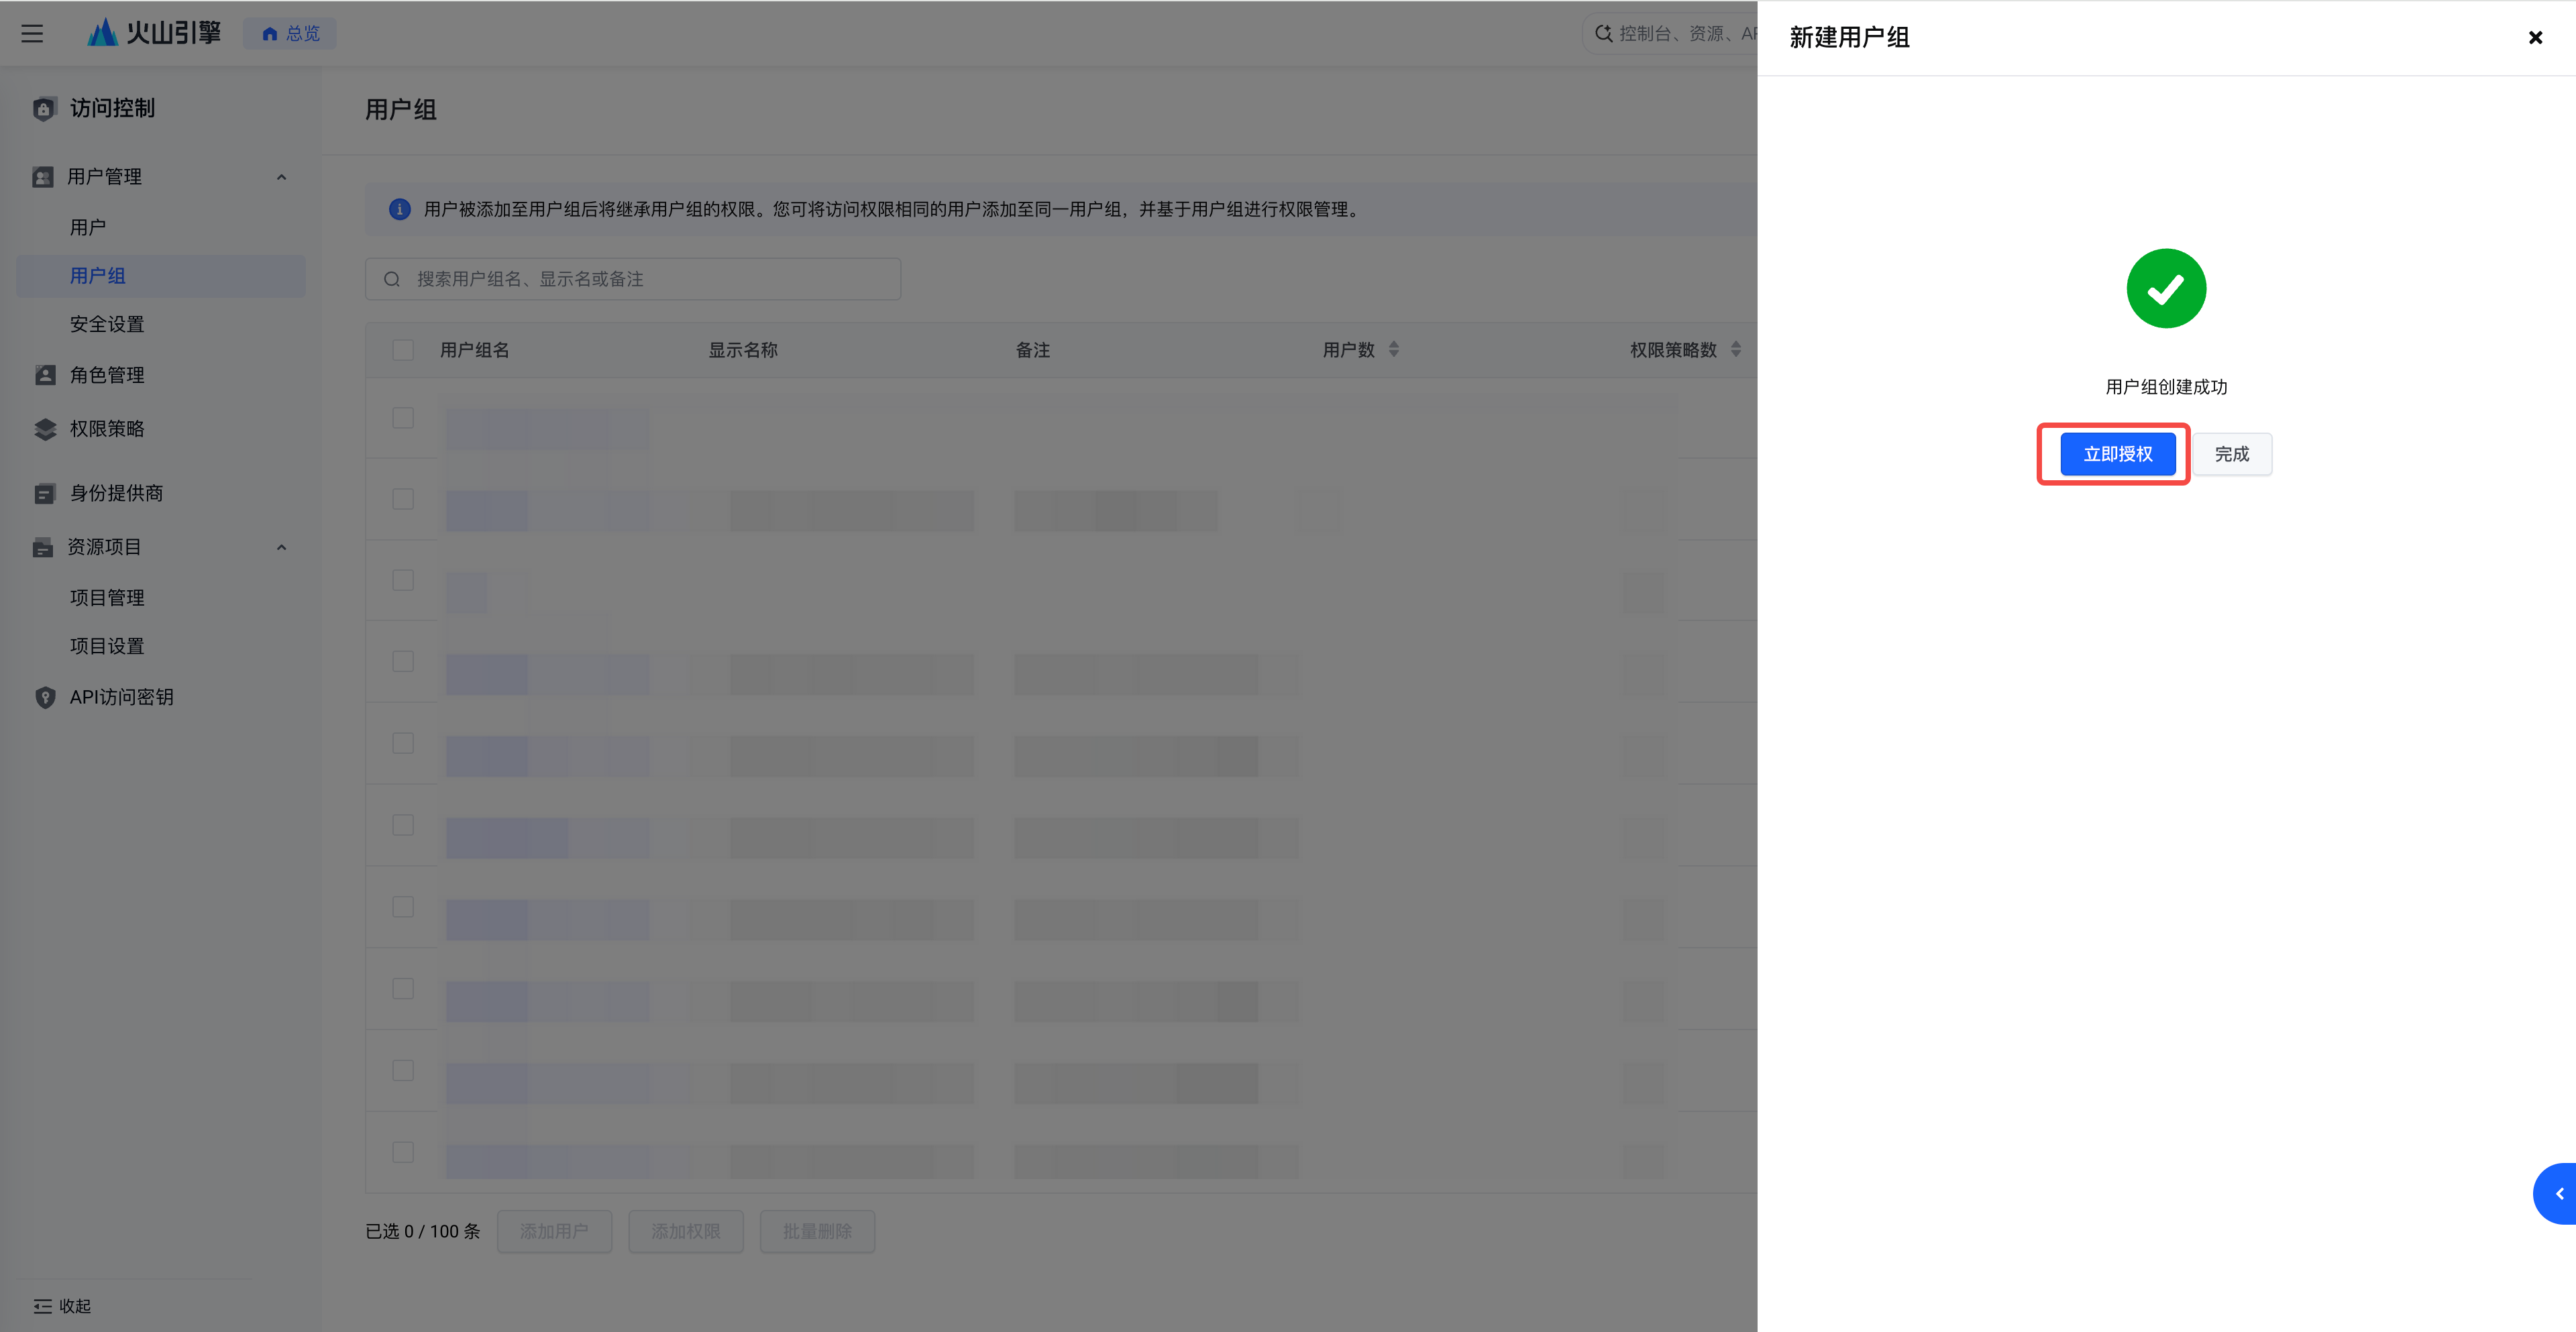
分别创建两个用户组成功后,点击 立即授权。
步骤 2: 添加权限策略#
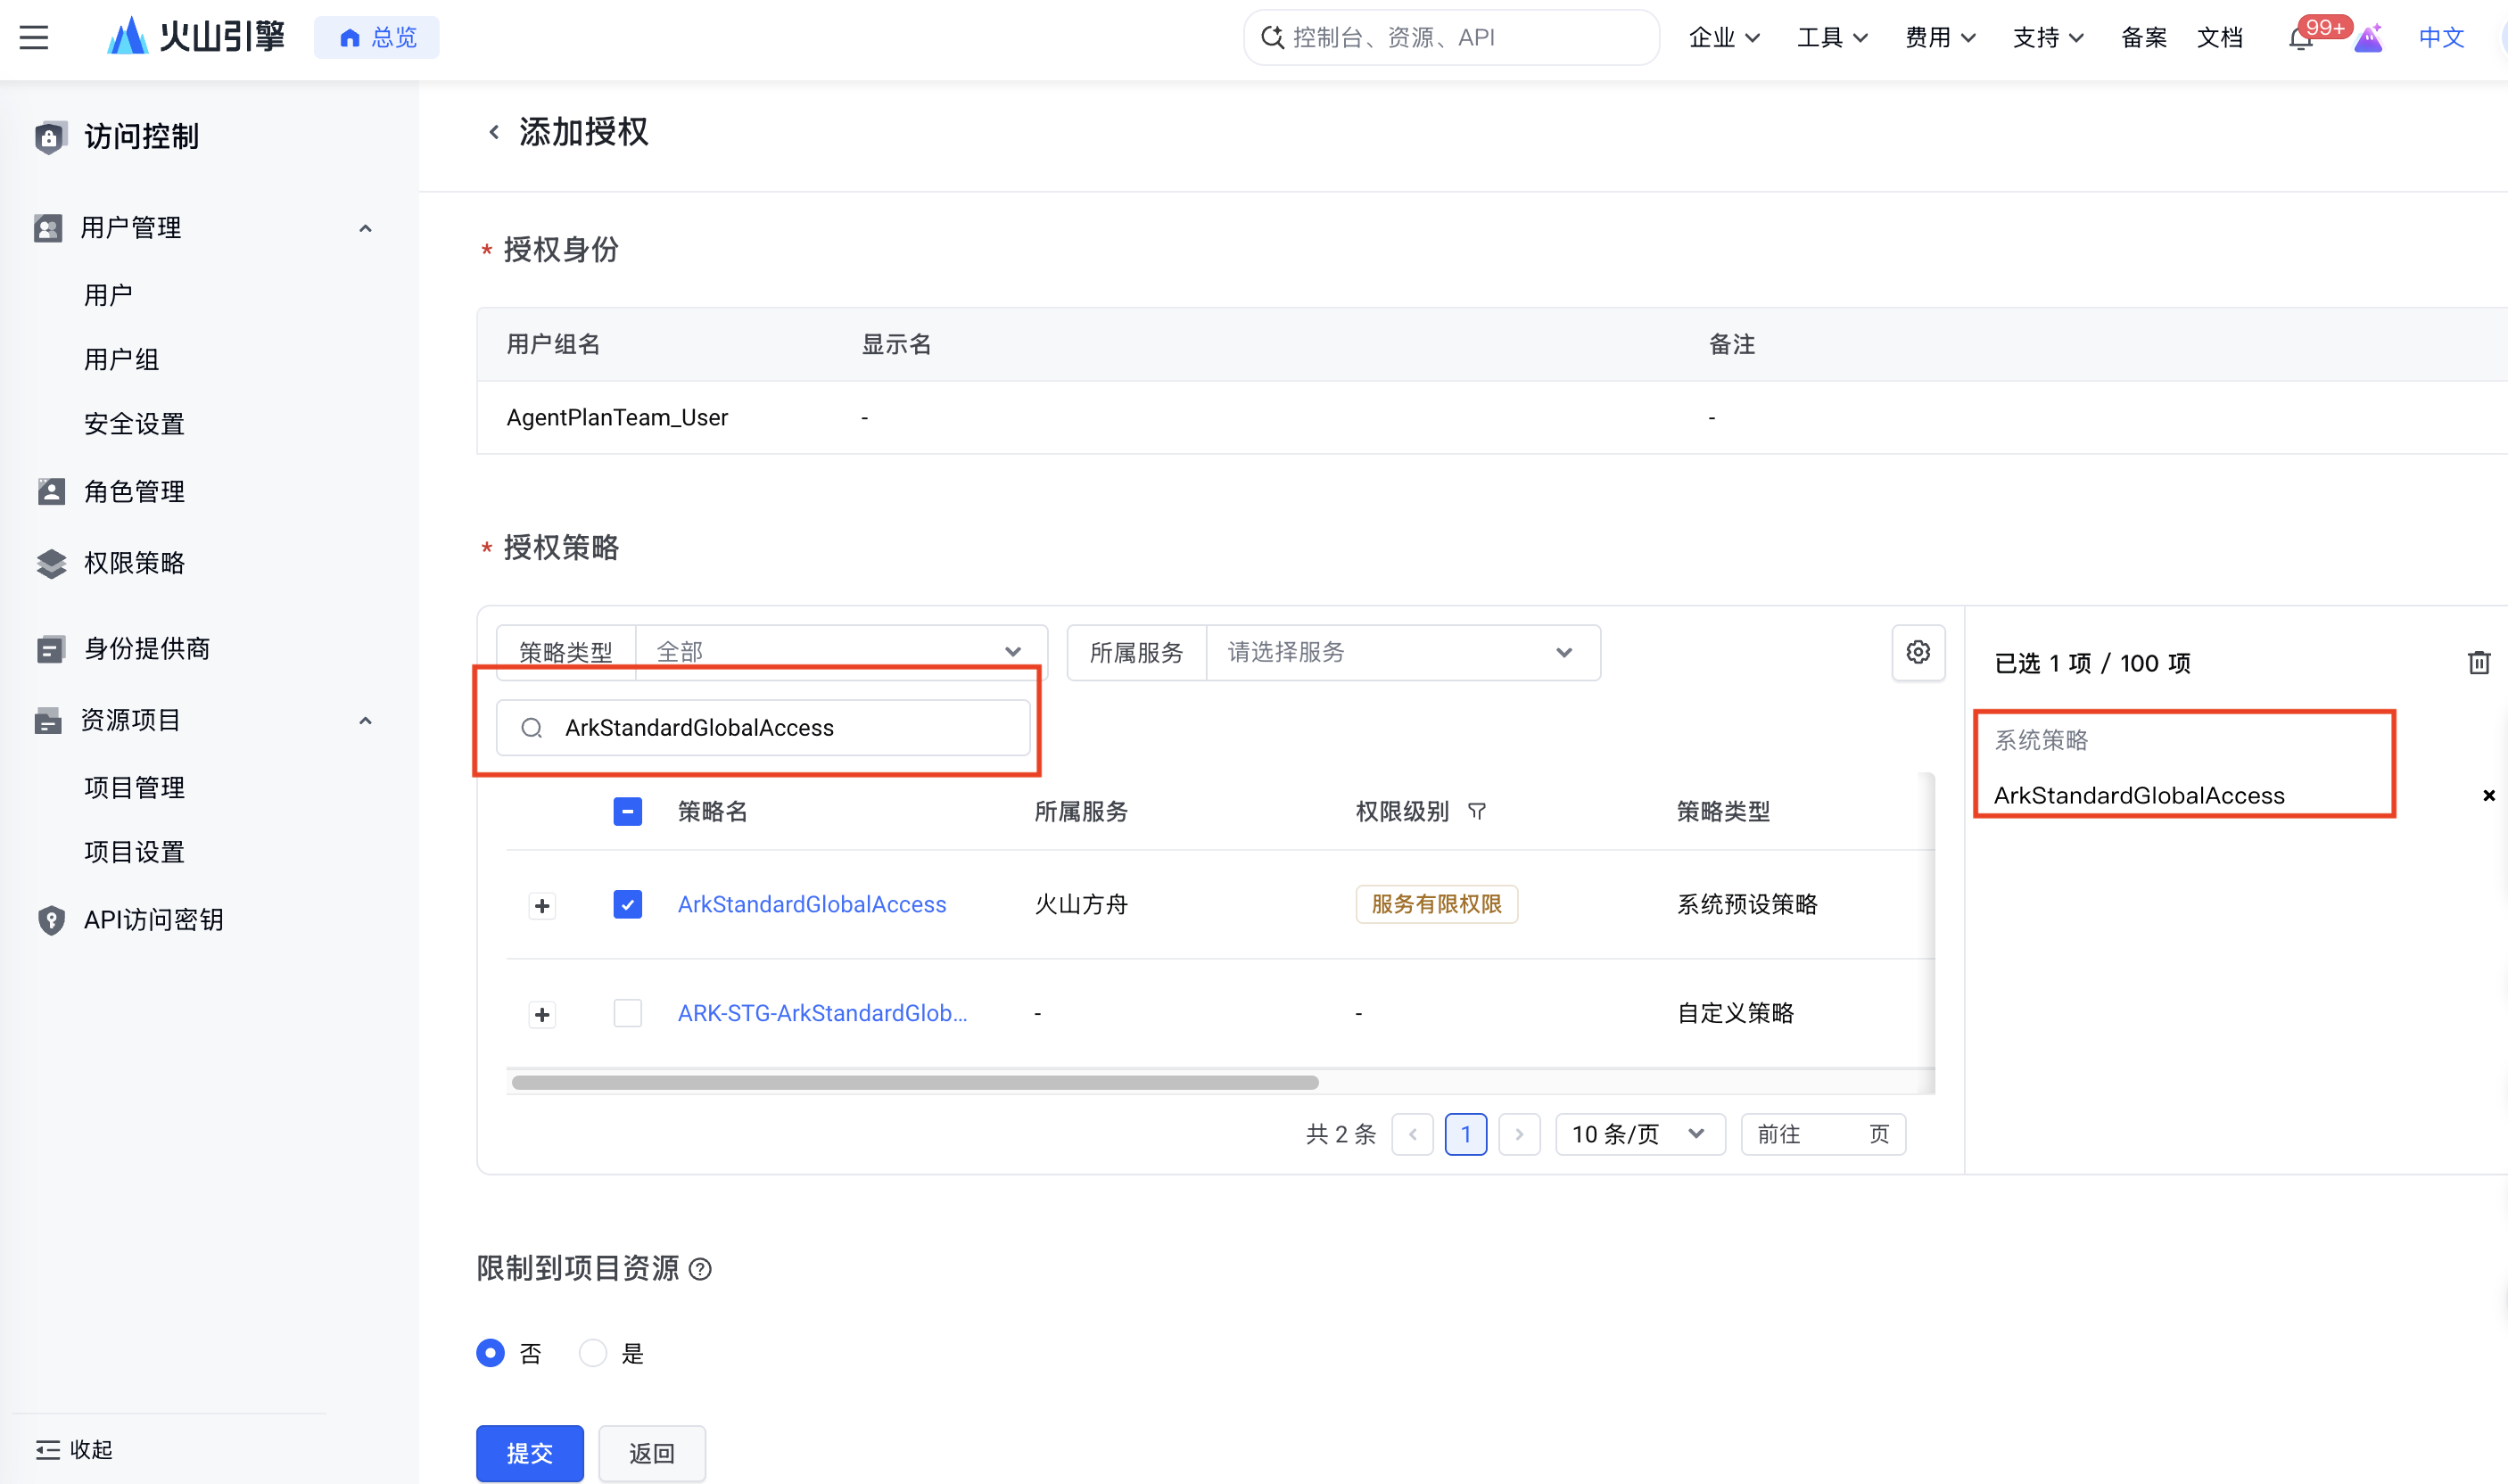
管理员用户组 AgentPlanTeam_Admin 需添加权限:ArkFullAccess、AIDAPFullAccess(可选)。使用者用户组 AgentPlanTeam_User 需添加权限:ArkStandardGlobalAccess、ArkGlobalInitAccess、AIDAPFullAccess(可选)。
步骤 3: 添加成员#
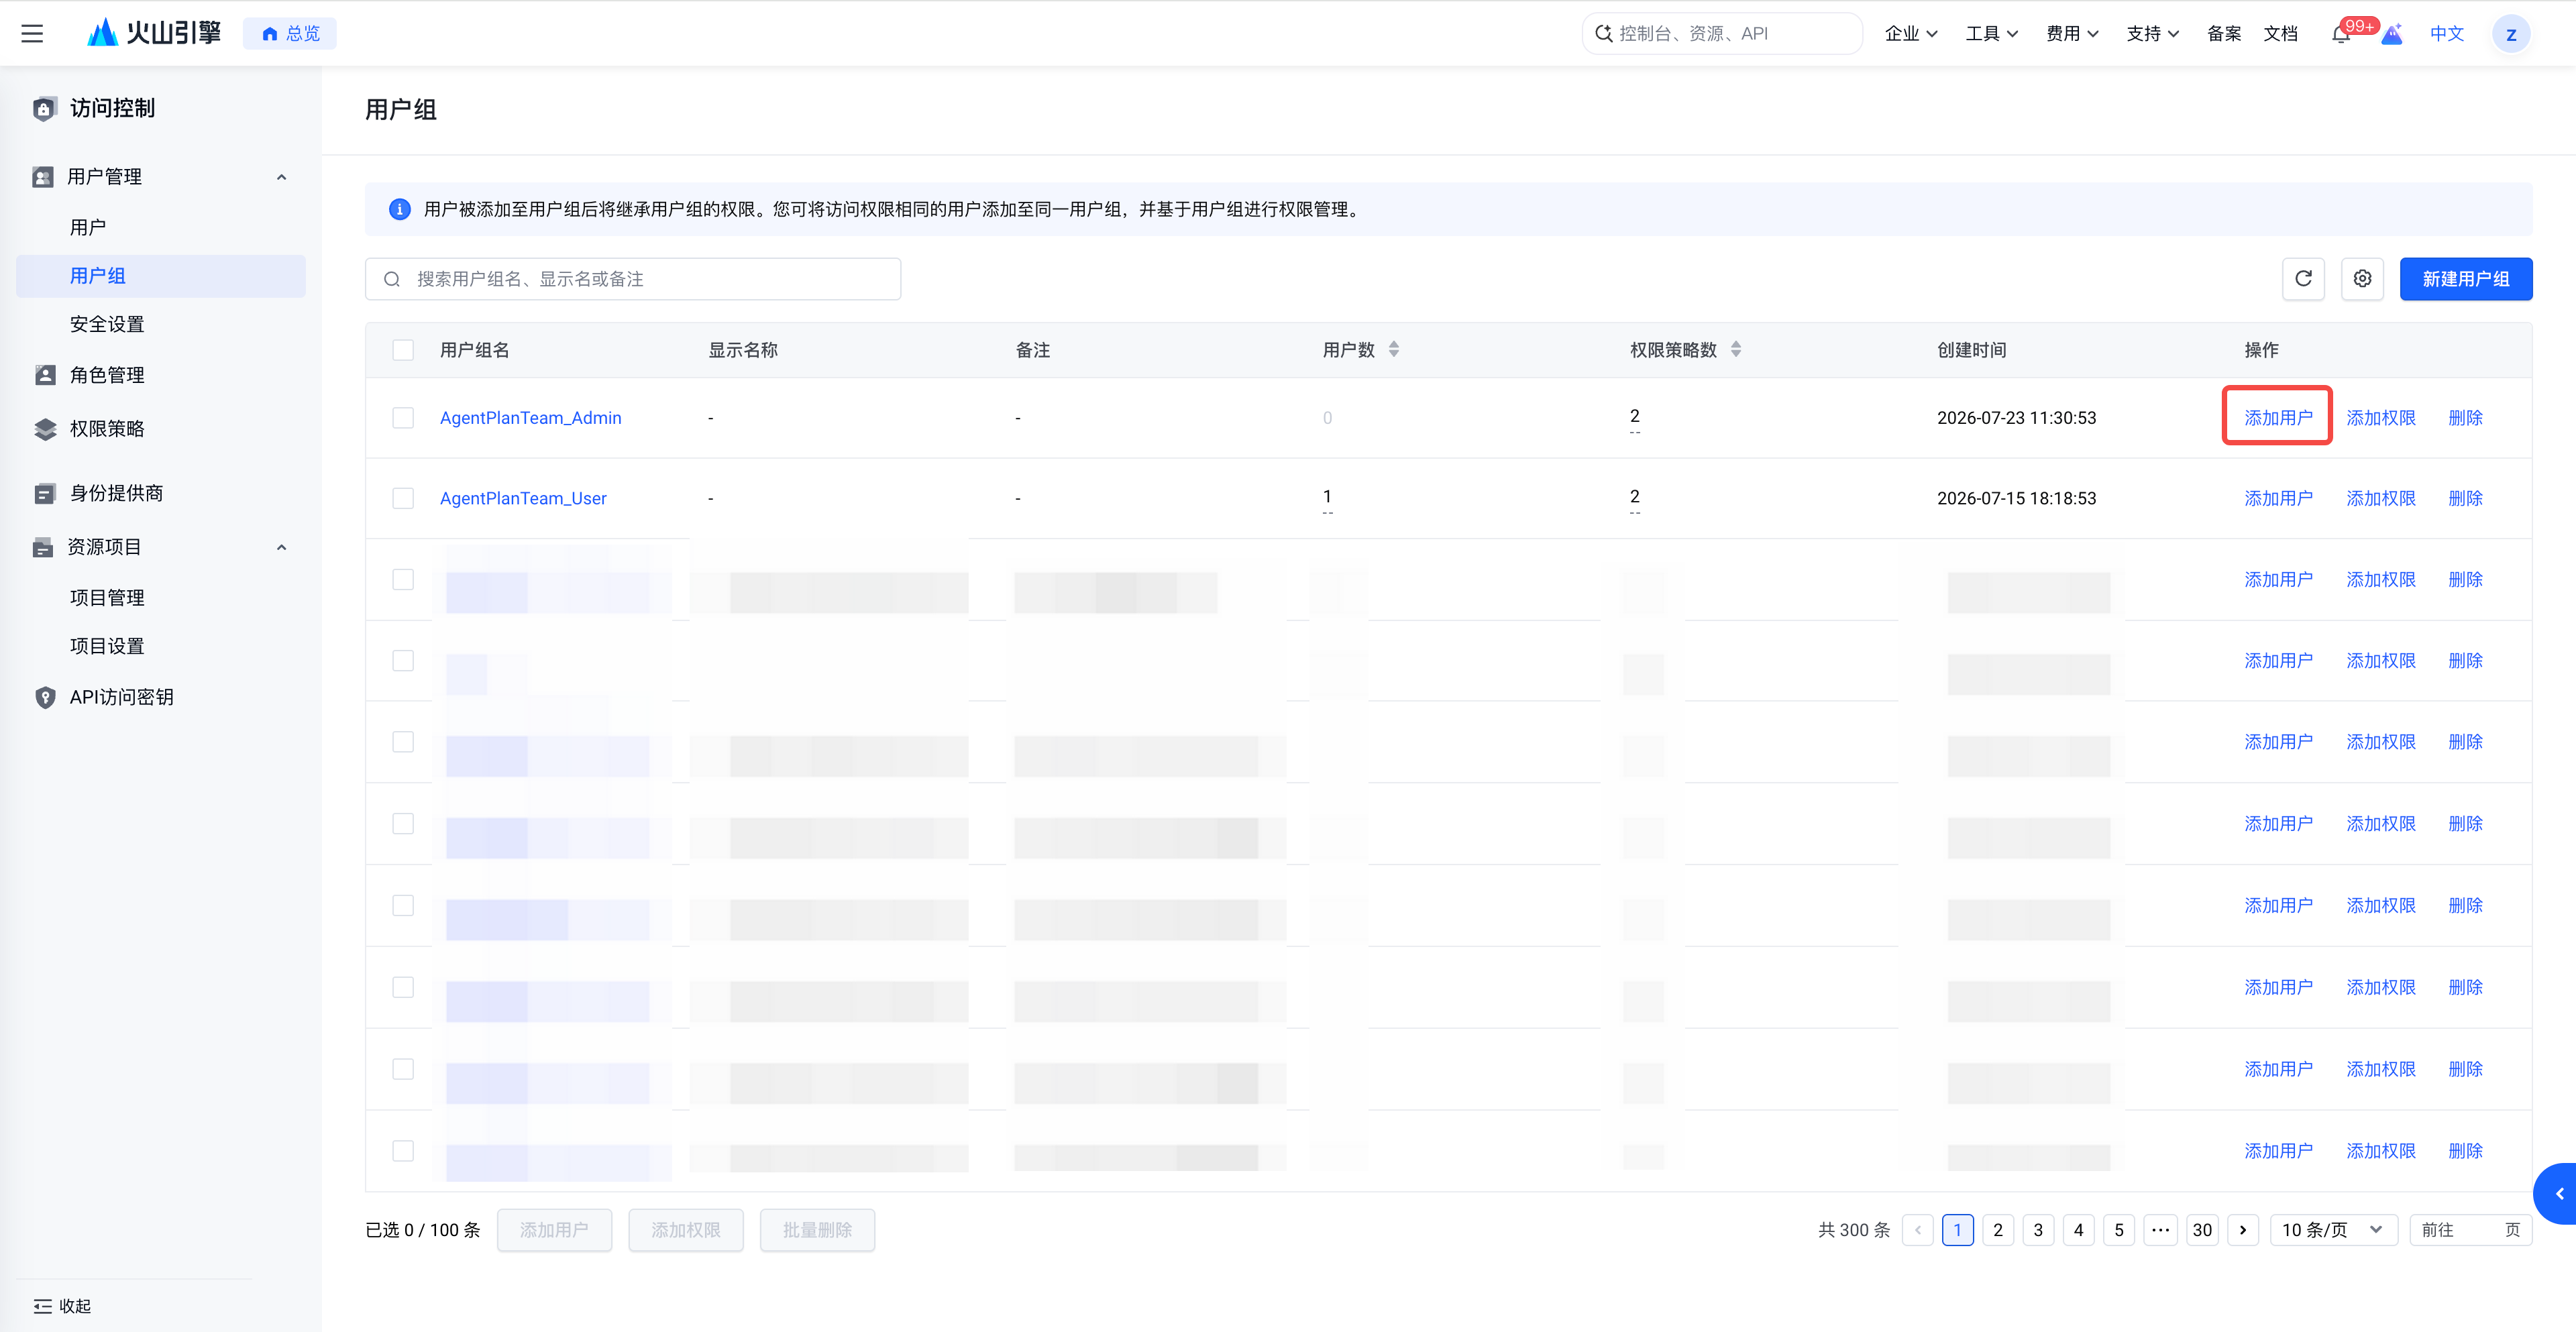
- 选择需要添加成员的用户组,点击 添加用户。
- 选择需要添加到该用户组的用户,点击 确定。
操作完成后,该用户即拥有对应用户组权限。
新增自定义权限#
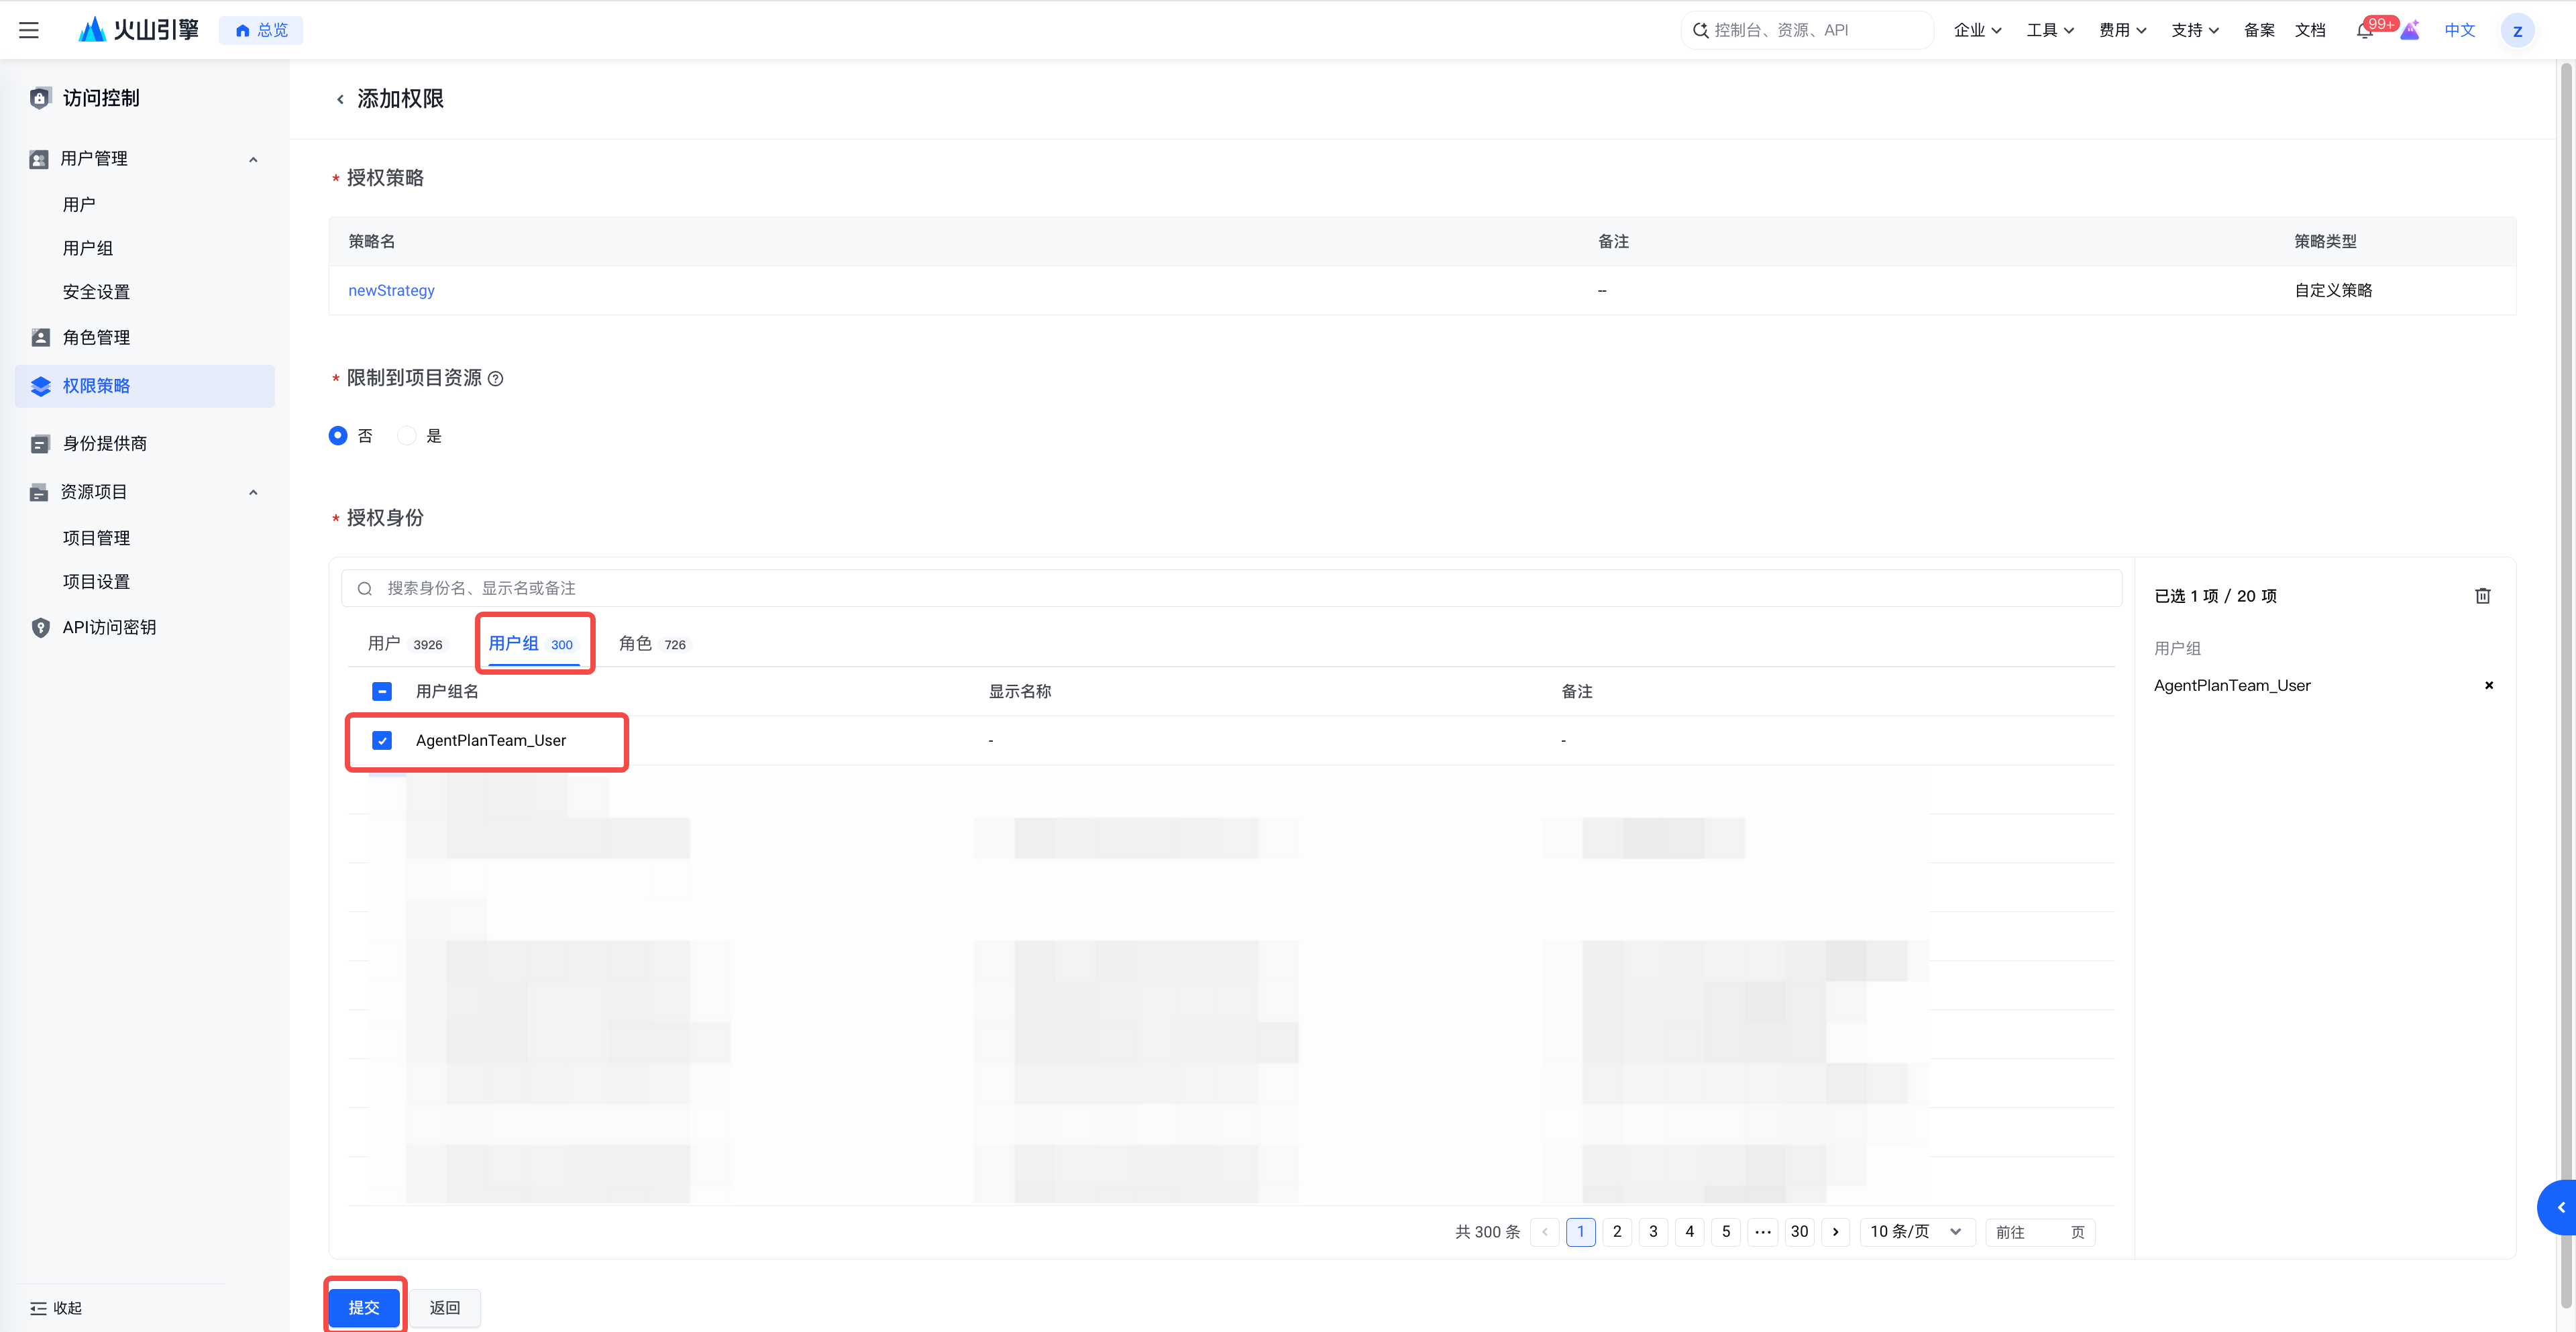
若不希望子用户误删其他子用户的实例,可为使用者用户组新增自定义权限,以下为操作步骤:
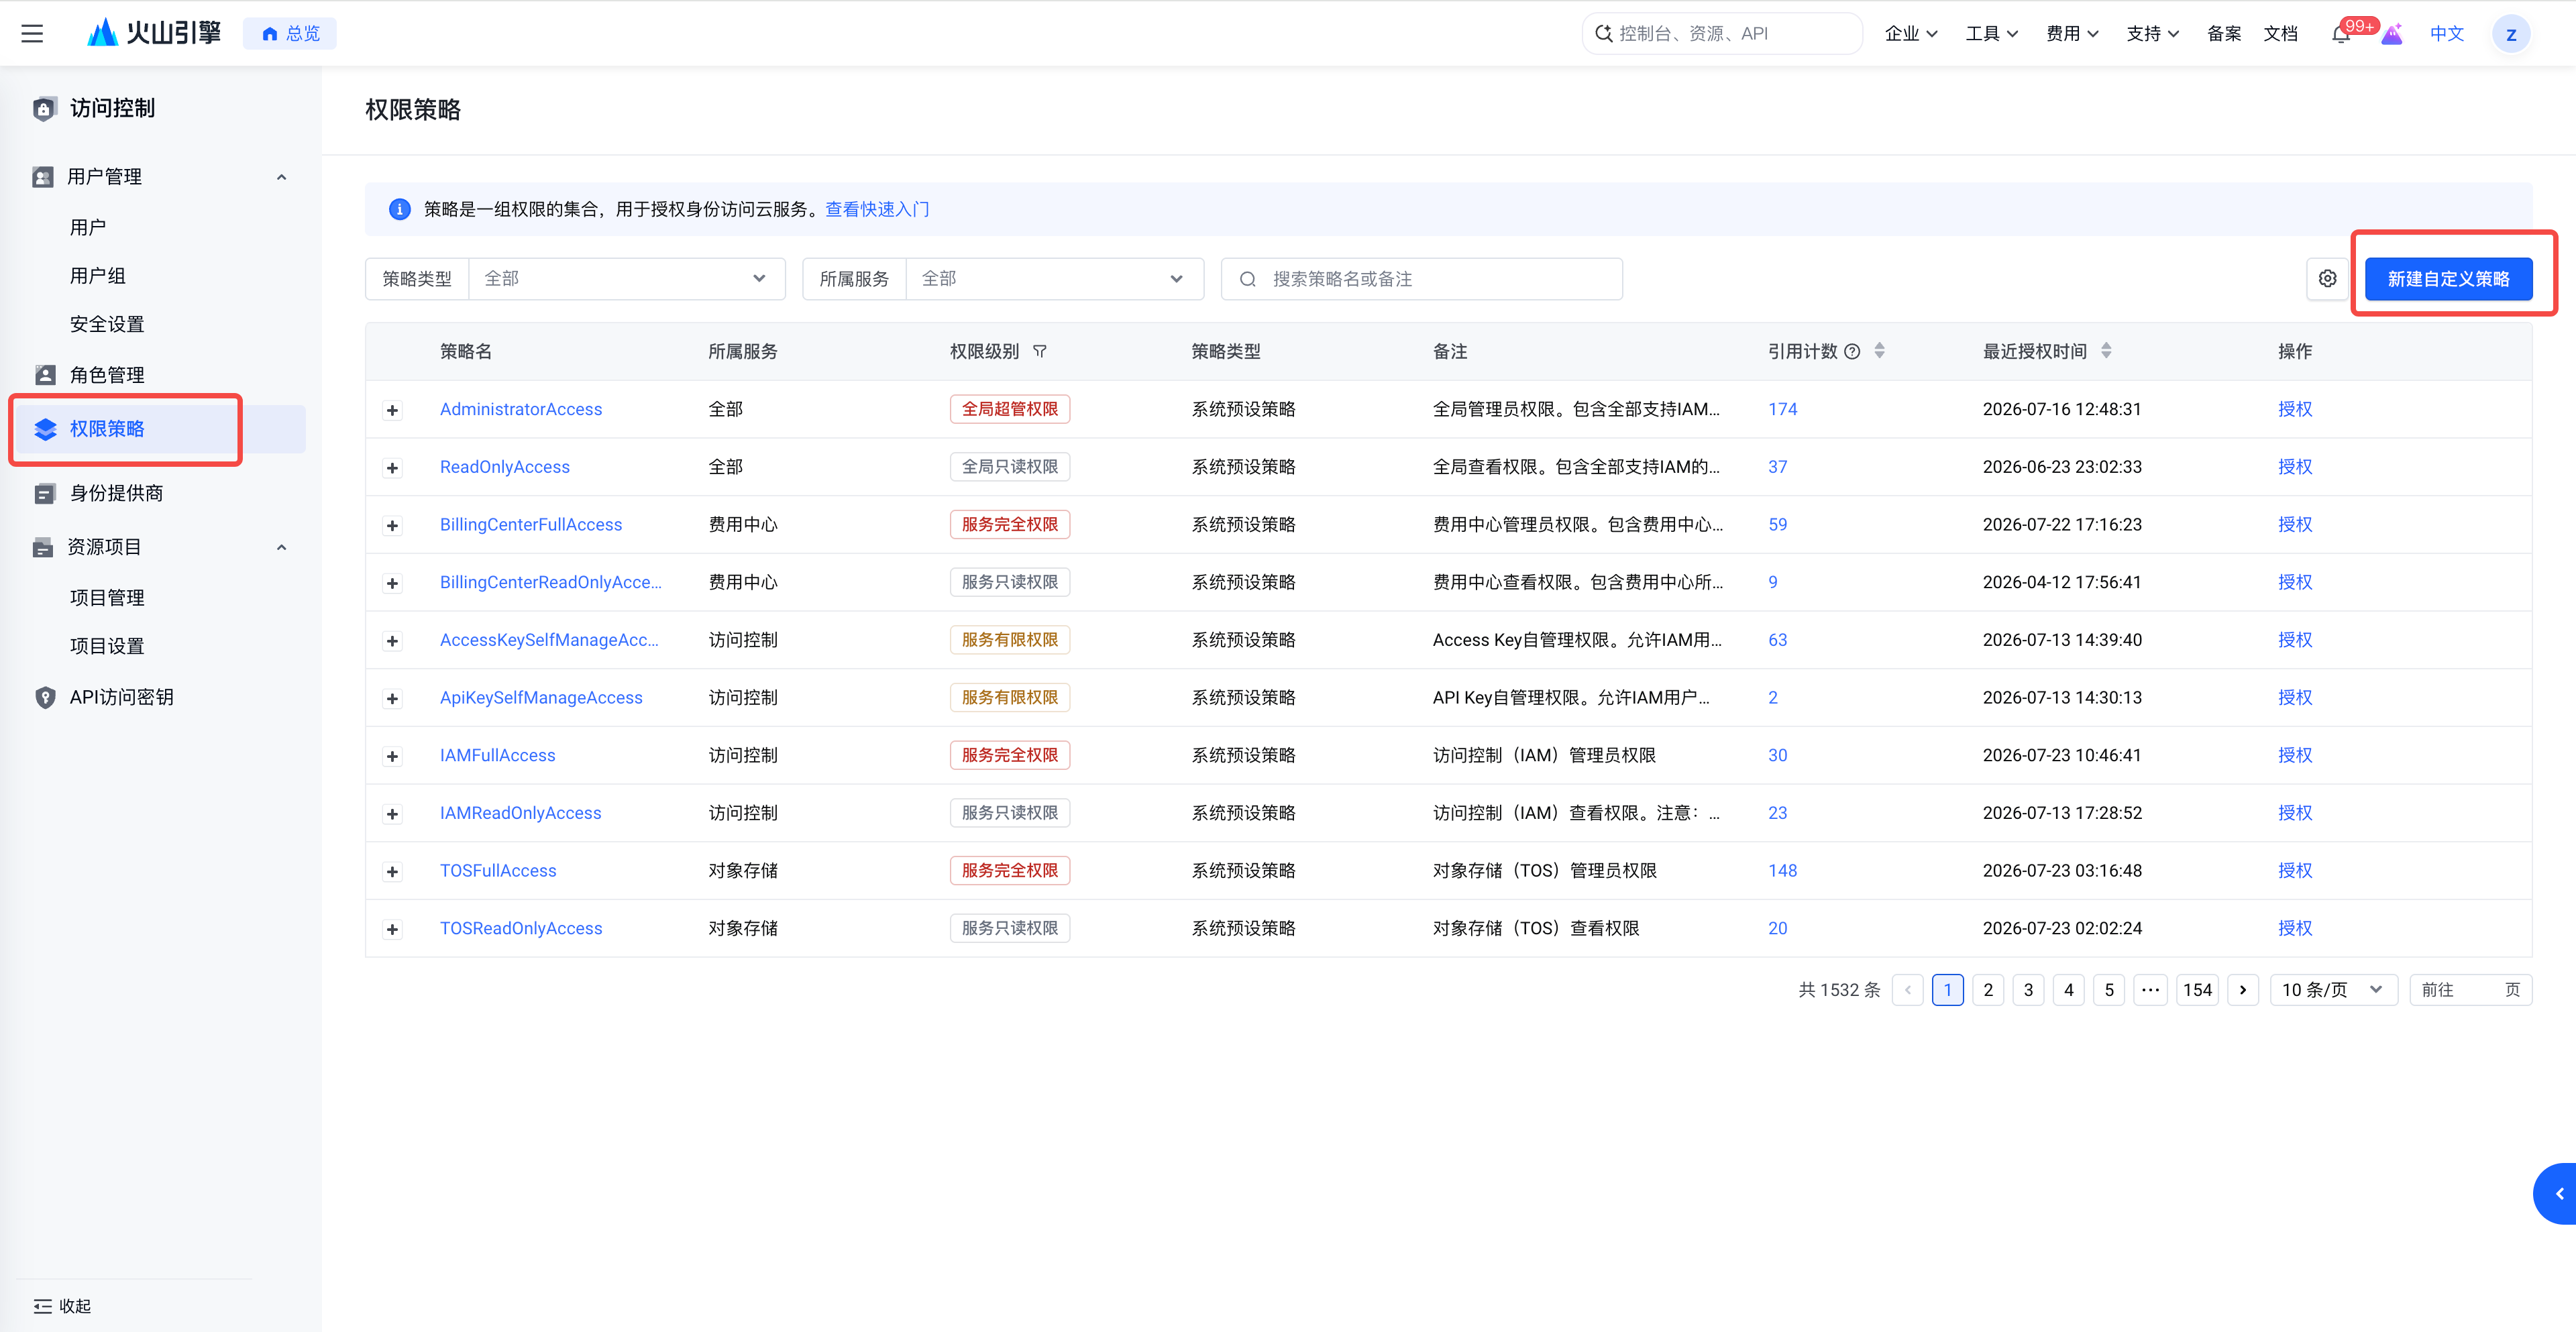
- 进入 访问控制 IAM-用户组,点击 权限策略,再点击 新建自定义策略。
- 输入策略名称,选择 JSON 编辑器,输入策略内容后点击 提交。
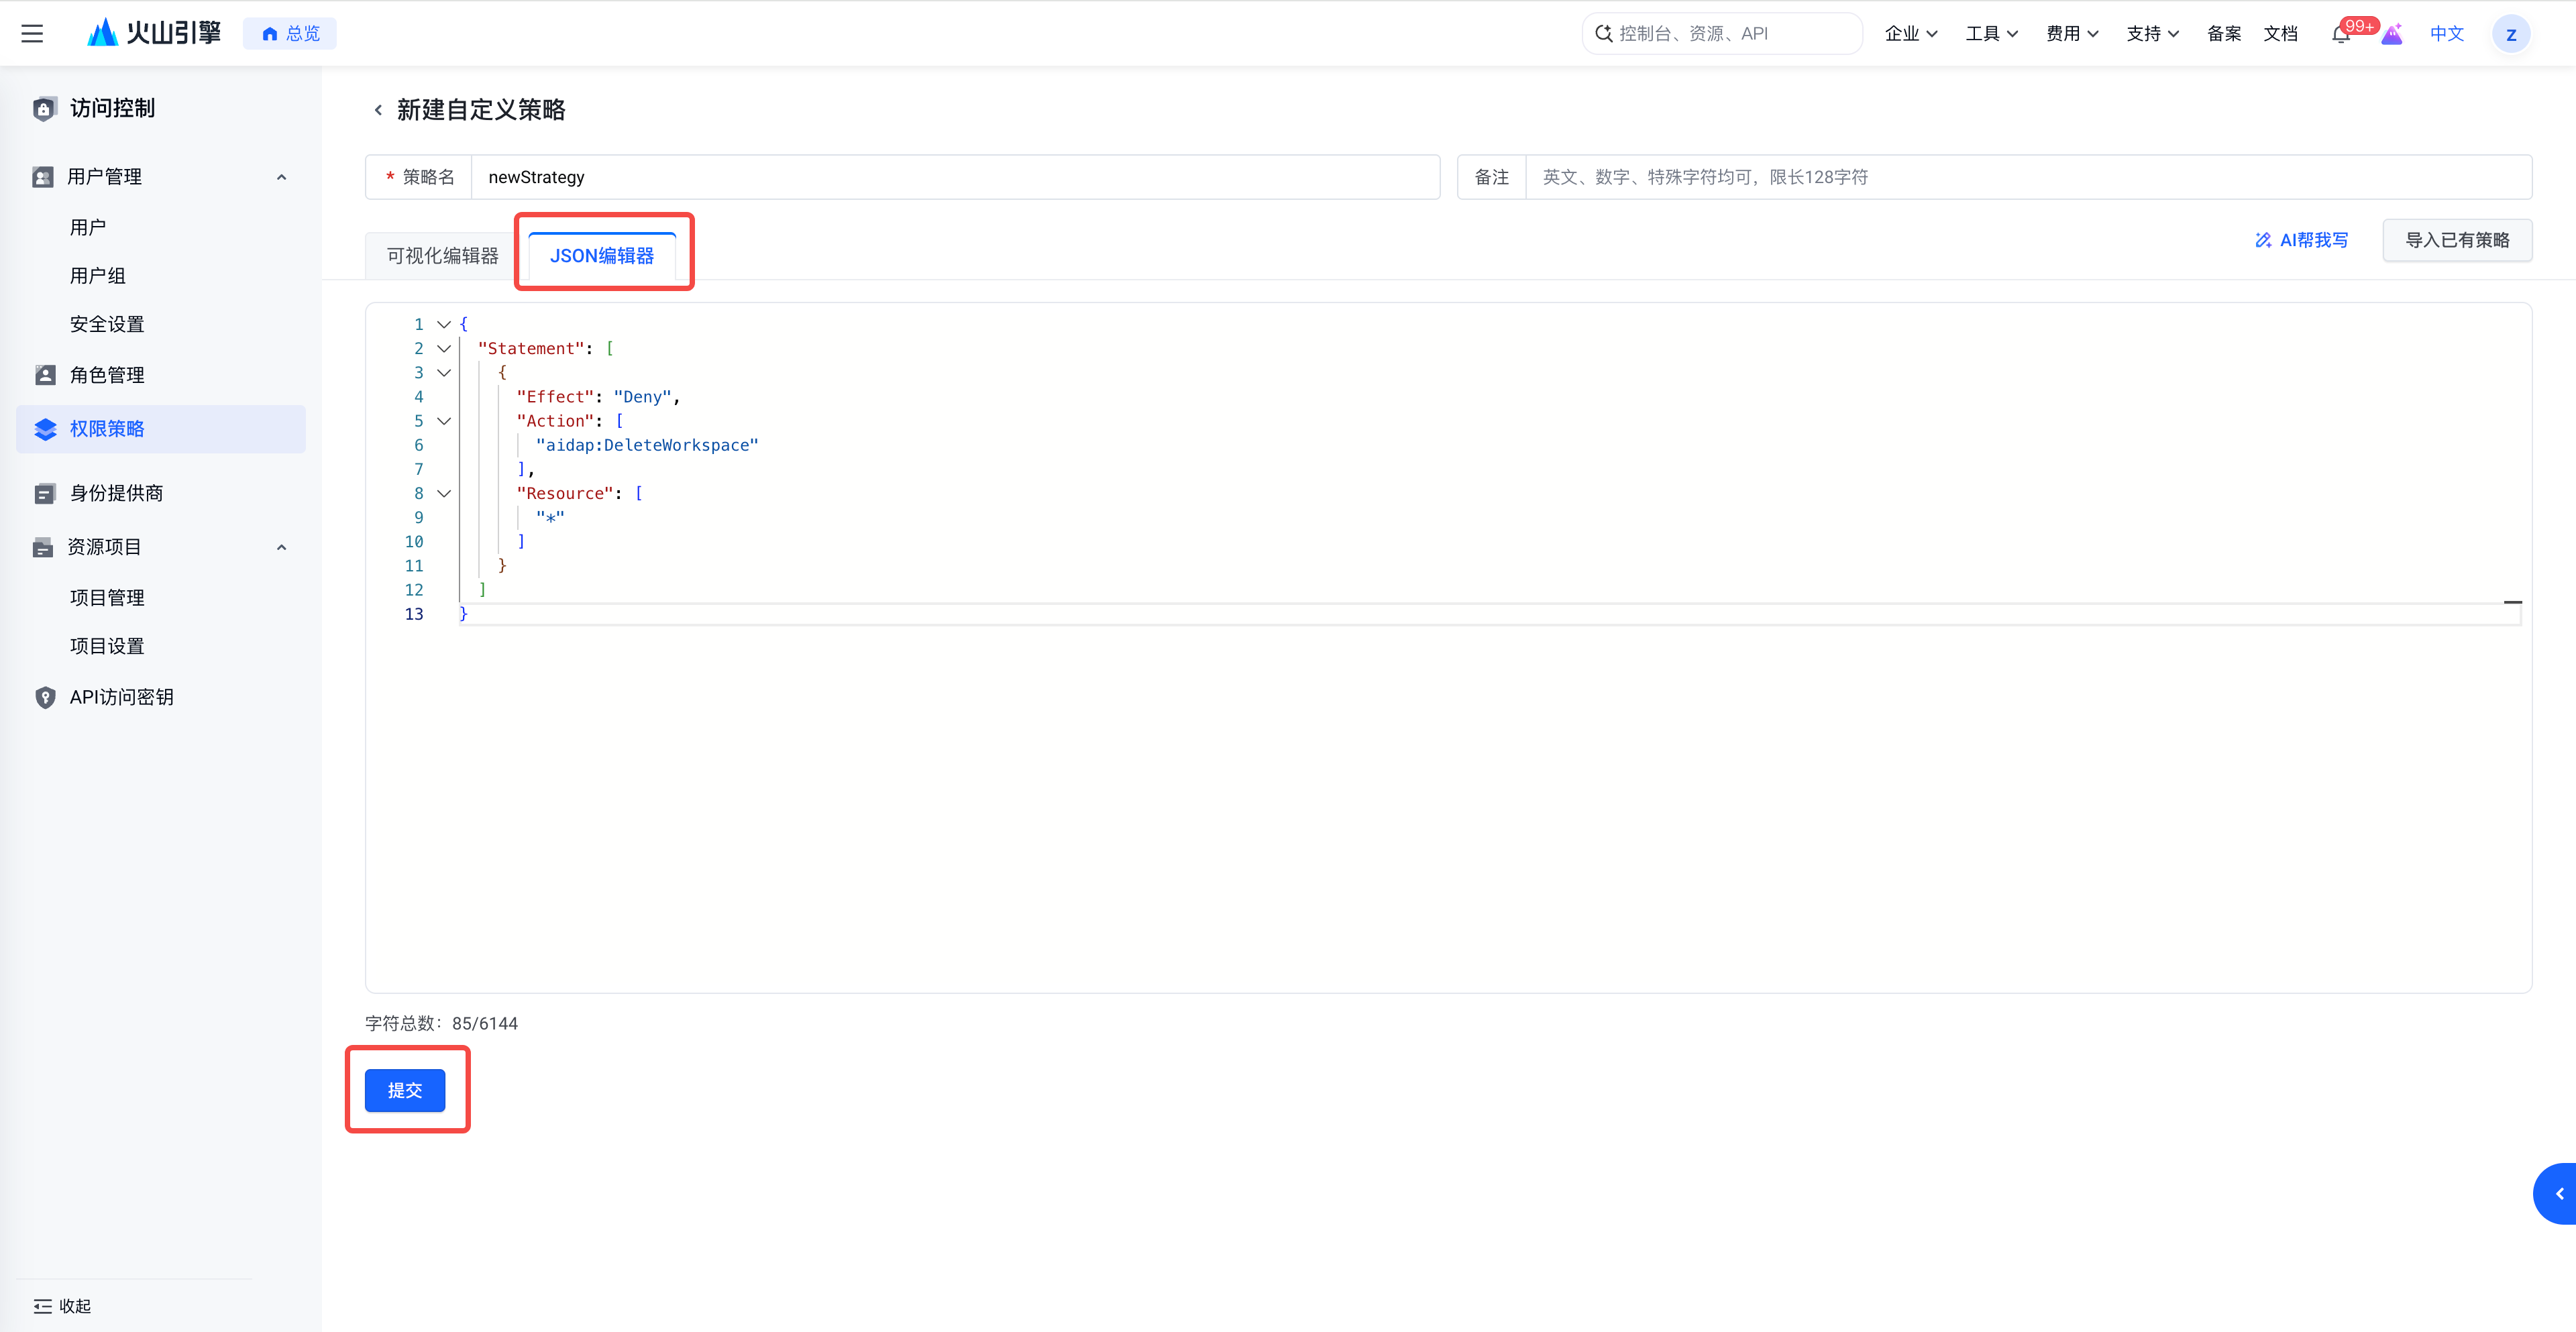
示例策略内容如下:
{
"Statement": [
{
"Effect": "Deny",
"Action": [
"aidap:DeleteWorkspace"
],
"Resource": [
"*"
]
}
]
}
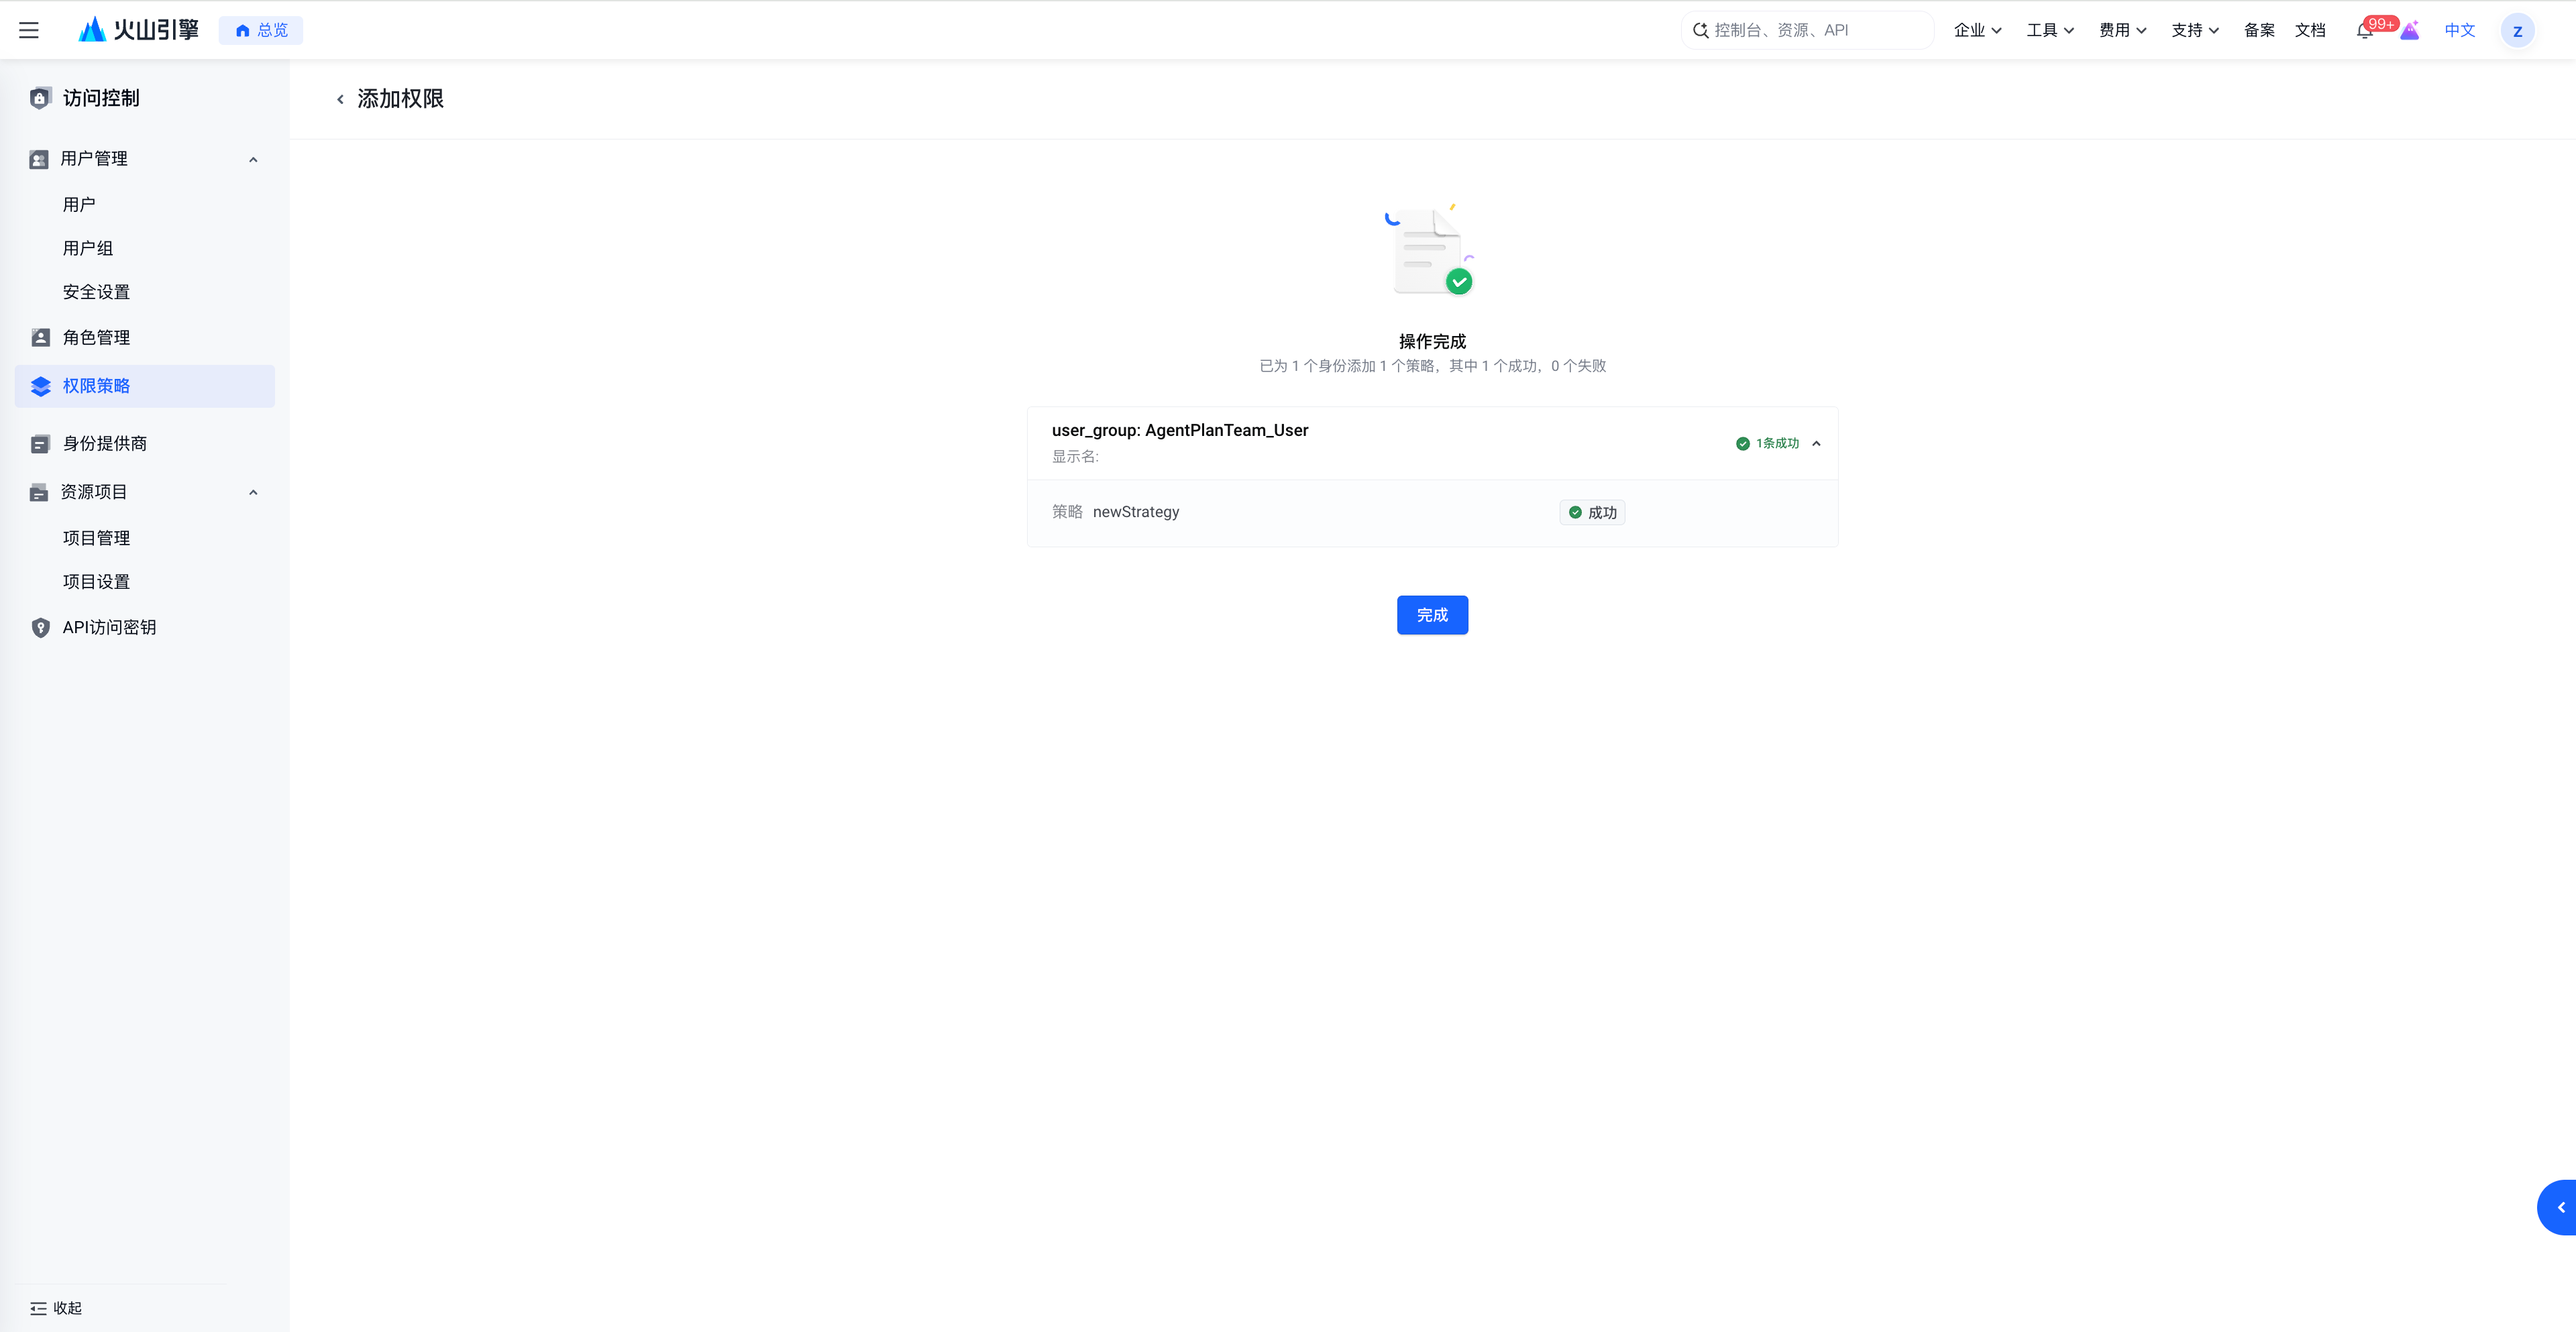
- 创建成功后,点击 添加权限。
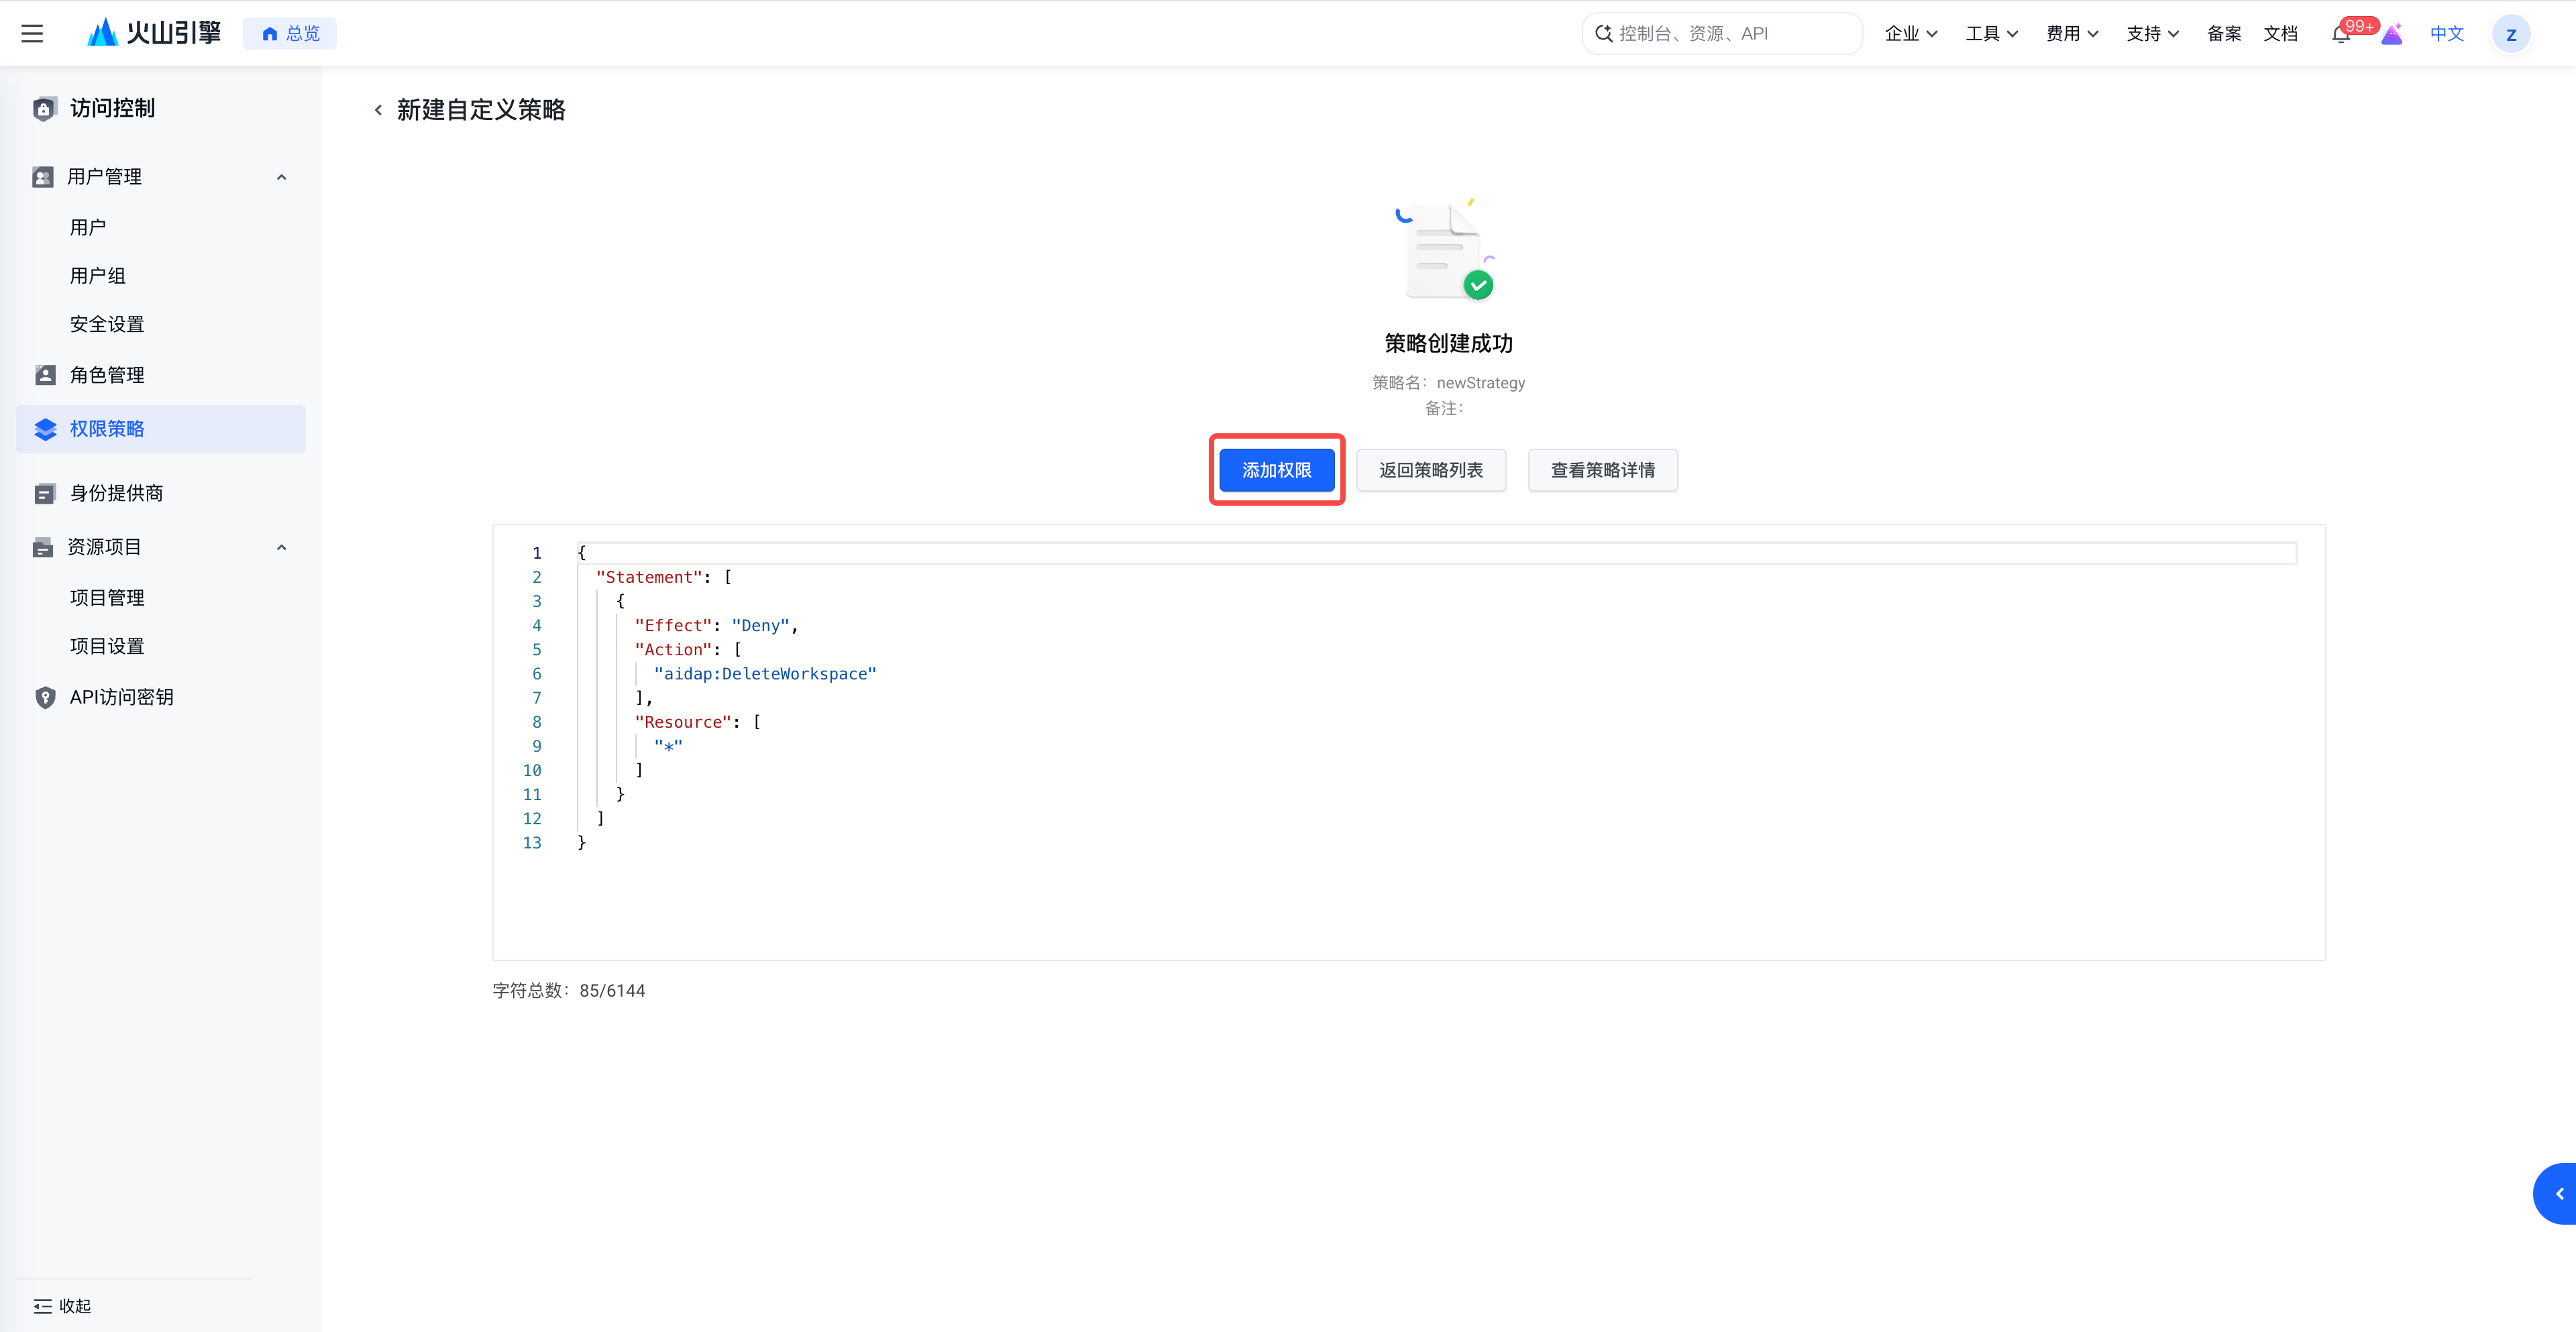
- 选择需要添加权限的用户组,添加到使用者用户组
AgentPlanTeam_User,点击 提交。