# 用户组与权限管理
> 全部文档的索引见 [llms.txt](https://ark.volcengine.com/llms.txt);在任一文档页面地址后追加 `.md` 可获取该页的 Markdown 版本。
# 概述
> **说明**
>
> Agent Plan 企业版席位与 IAM 权限需同时配置。为 IAM 子用户分配席位后,还需将其加入对应用户组并授予相关权限,否则该子用户无法查看或使用 Agent Plan 企业版功能。
为了便于统一管理企业成员的权限,建议根据成员职责,分别创建以下两个用户组。
# 用户组规划
| 用户组 | 使用成员 | 推荐权限 | 可选权限 |
|--------|----------|----------|----------|
| `AgentPlanTeam_Admin` | Agent Plan 企业版管理员,需要管理企业席位、模型/Harness 等的成员 | `ArkFullAccess` | `AIDAPFullAccess` |
| `AgentPlanTeam_User` | Agent Plan 企业版席位使用者,仅需使用本人席位,不能管理其他成员或企业配置 | `ArkStandardGlobalAccess`、`ArkGlobalInitAccess`(如需按项目限制权限建议添加) | `AIDAPFullAccess` |
> **注意**
>
> 原 `ArkPlanUserAccess` 已整合并入 `ArkStandardGlobalAccess`,原权限将不再进行后续维护与更新。为避免影响您的正常使用,建议使用原权限的客户尽早完成切换。
> **说明**
>
> 1. 首次使用需创建新用户组,后续新增用户,加入到已有的用户组中即可。
> 2. `AIDAPFullAccess` 为 AI Native 应用开发底座(supabase)权限,若不使用该 Harness 能力可不授予;若使用底座且不希望子用户误删其他子用户的实例,具体操作教程可见 [新增自定义权限](/docs/agent-plan-enterprise-authorization-management#1270105f)。
> 3. 如需在企业账号下执行Agent Plan个人版的购买、续费等管理操作,需加入 Agent Plan 管理员用户组。
> 4. IAM管理权限介绍详见 [权限管理](/docs/use-iam-to-manage-permissions)。
# 操作步骤
## 步骤 1: 创建用户组
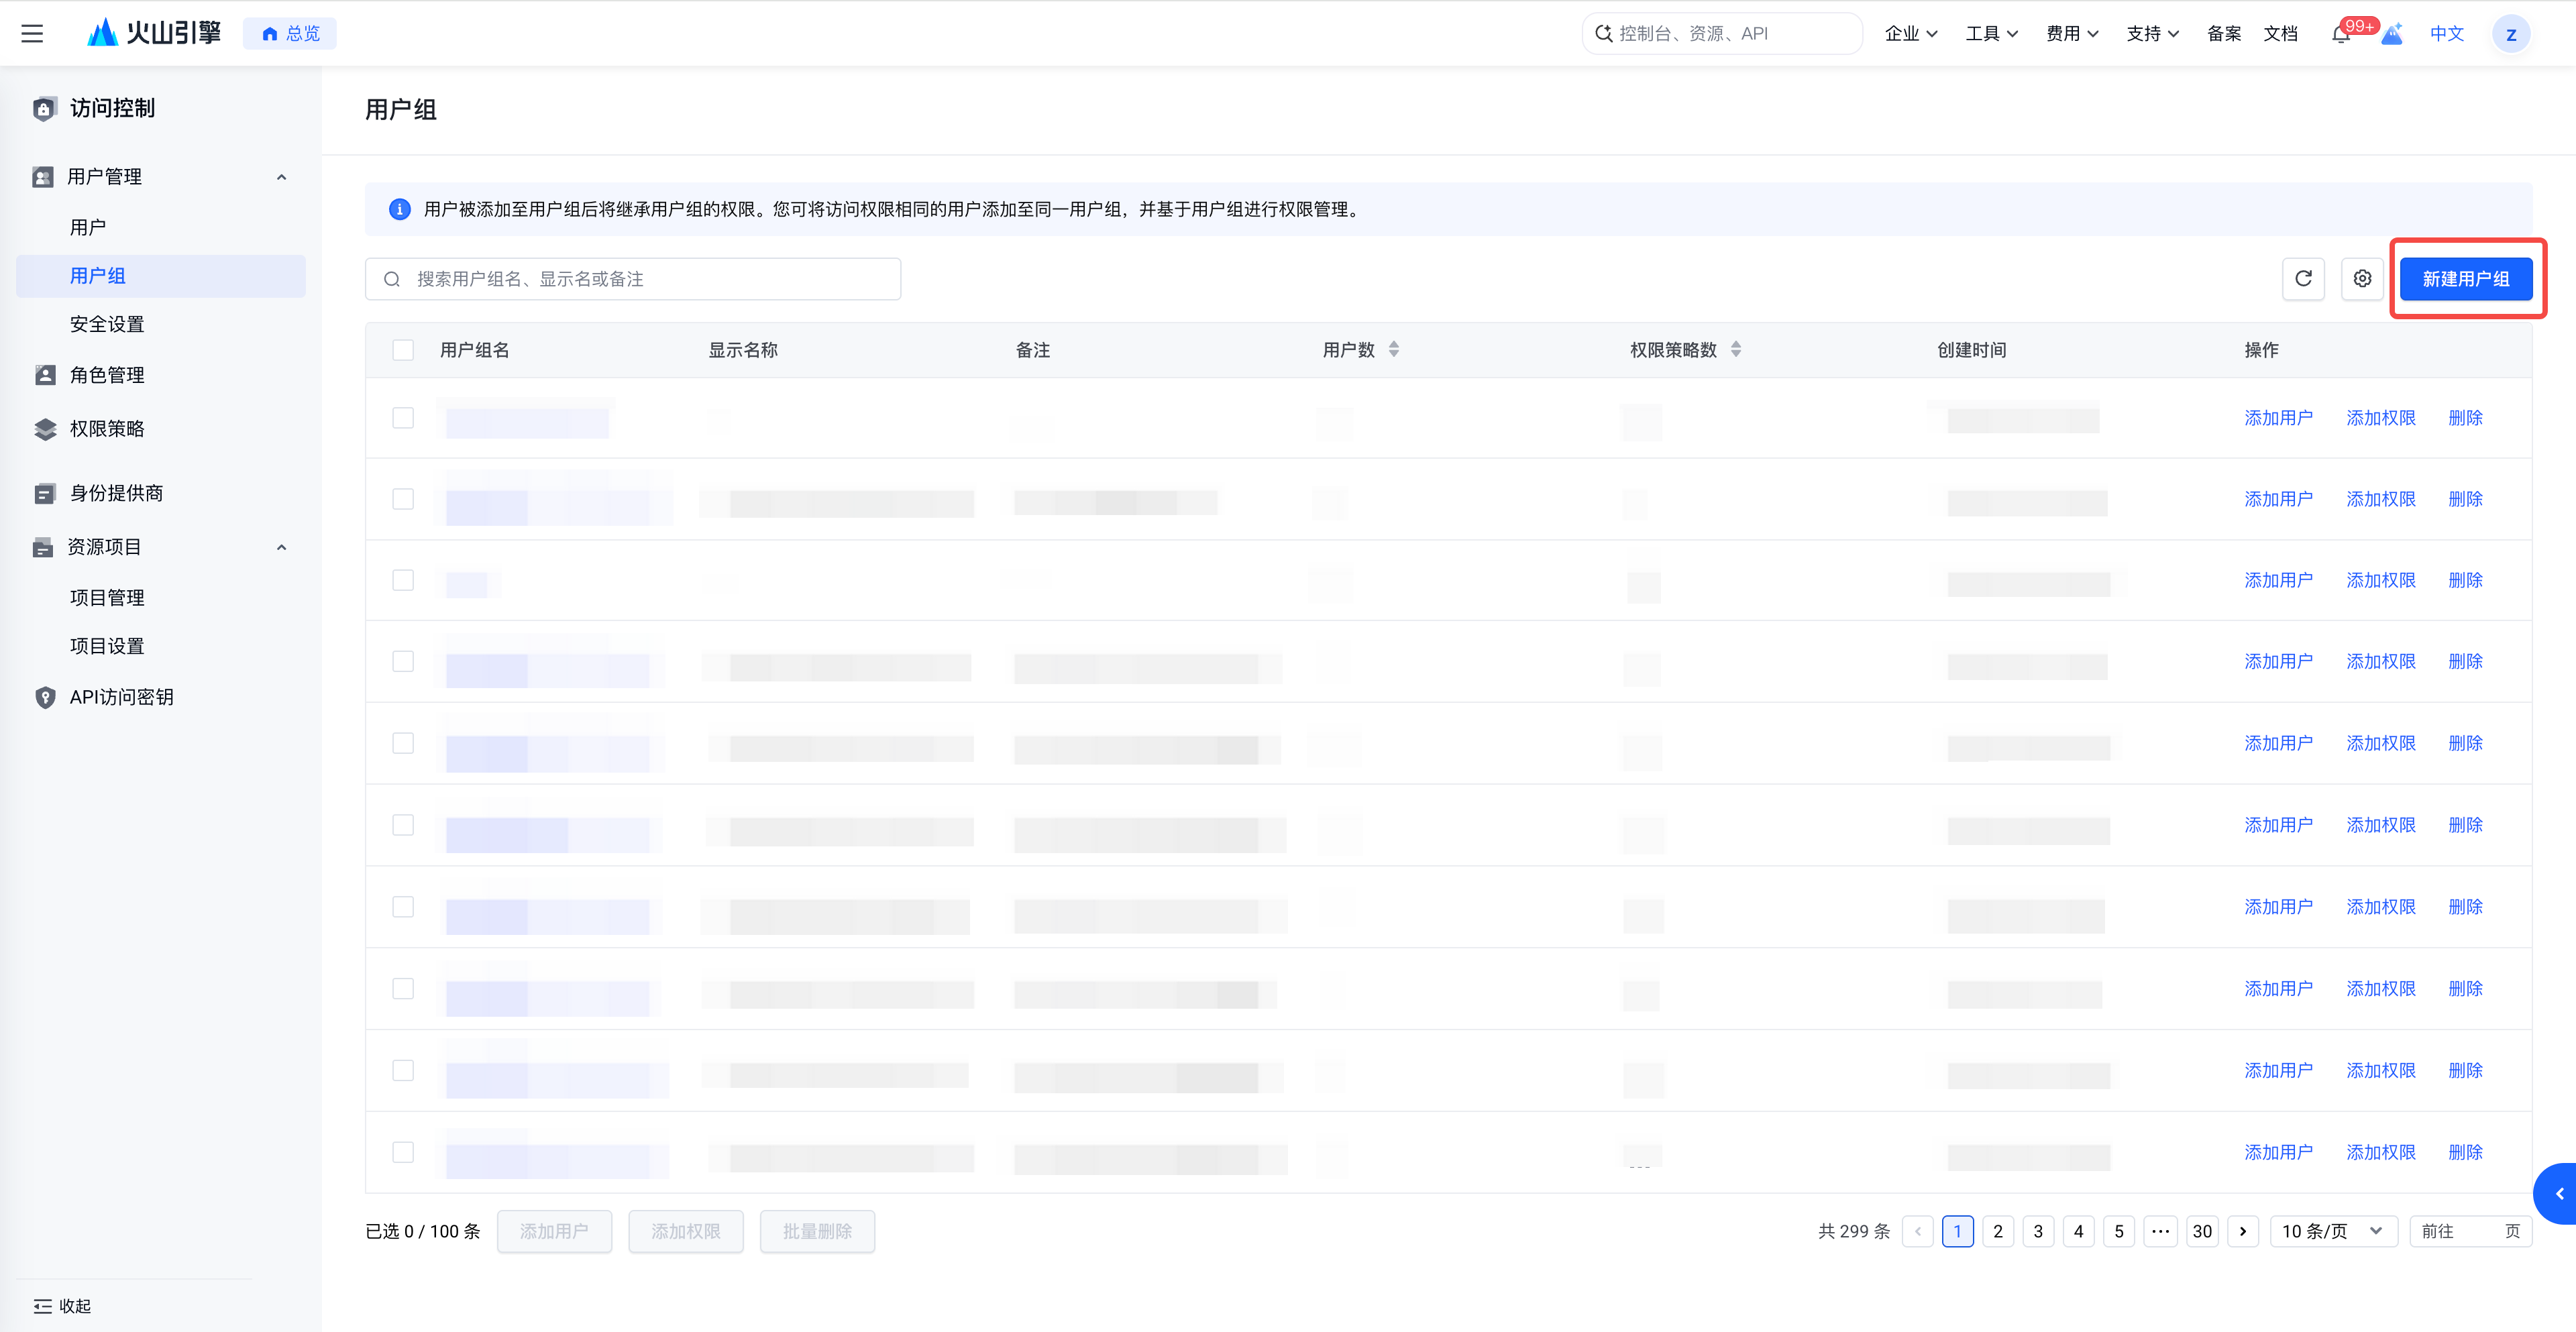
使用主账号或拥有 `IAMFullAccess` 权限账号,进入 [访问控制 IAM-用户组](https://ark.volcengine.com/region:cn-beijing/iam/identitymanage/usergroup/),点击 **新建用户组**。
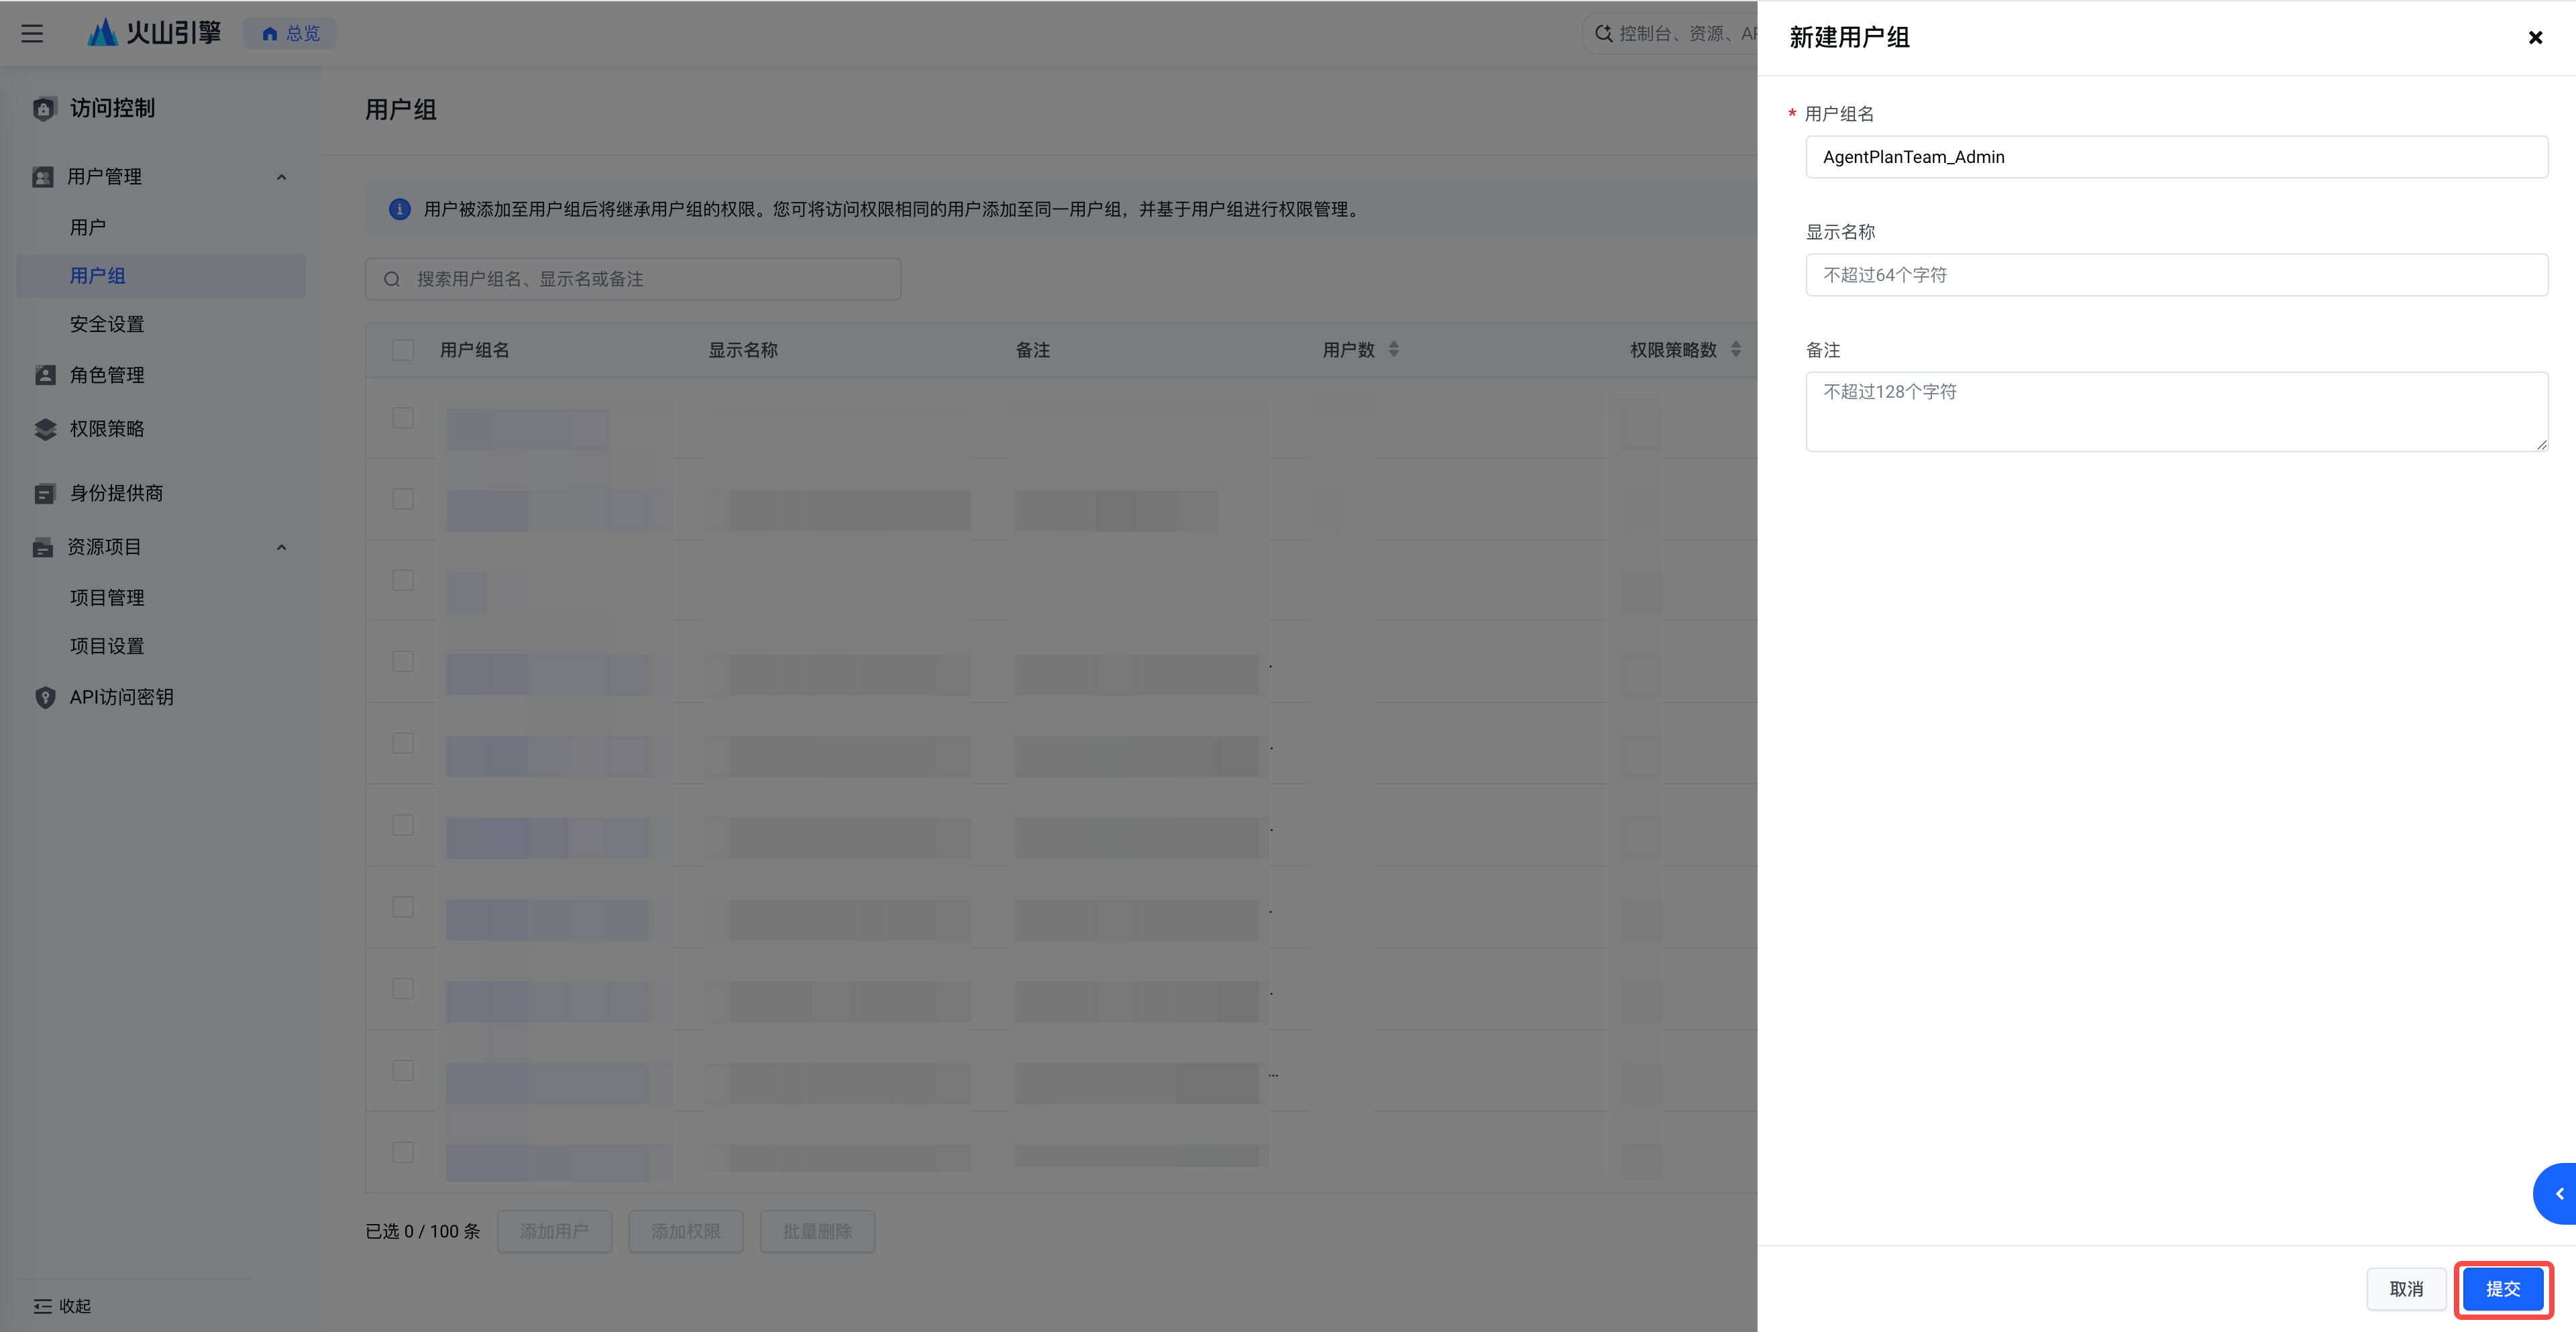
管理员用户组名为 `AgentPlanTeam_Admin`,使用者用户组名为 `AgentPlanTeam_User`。
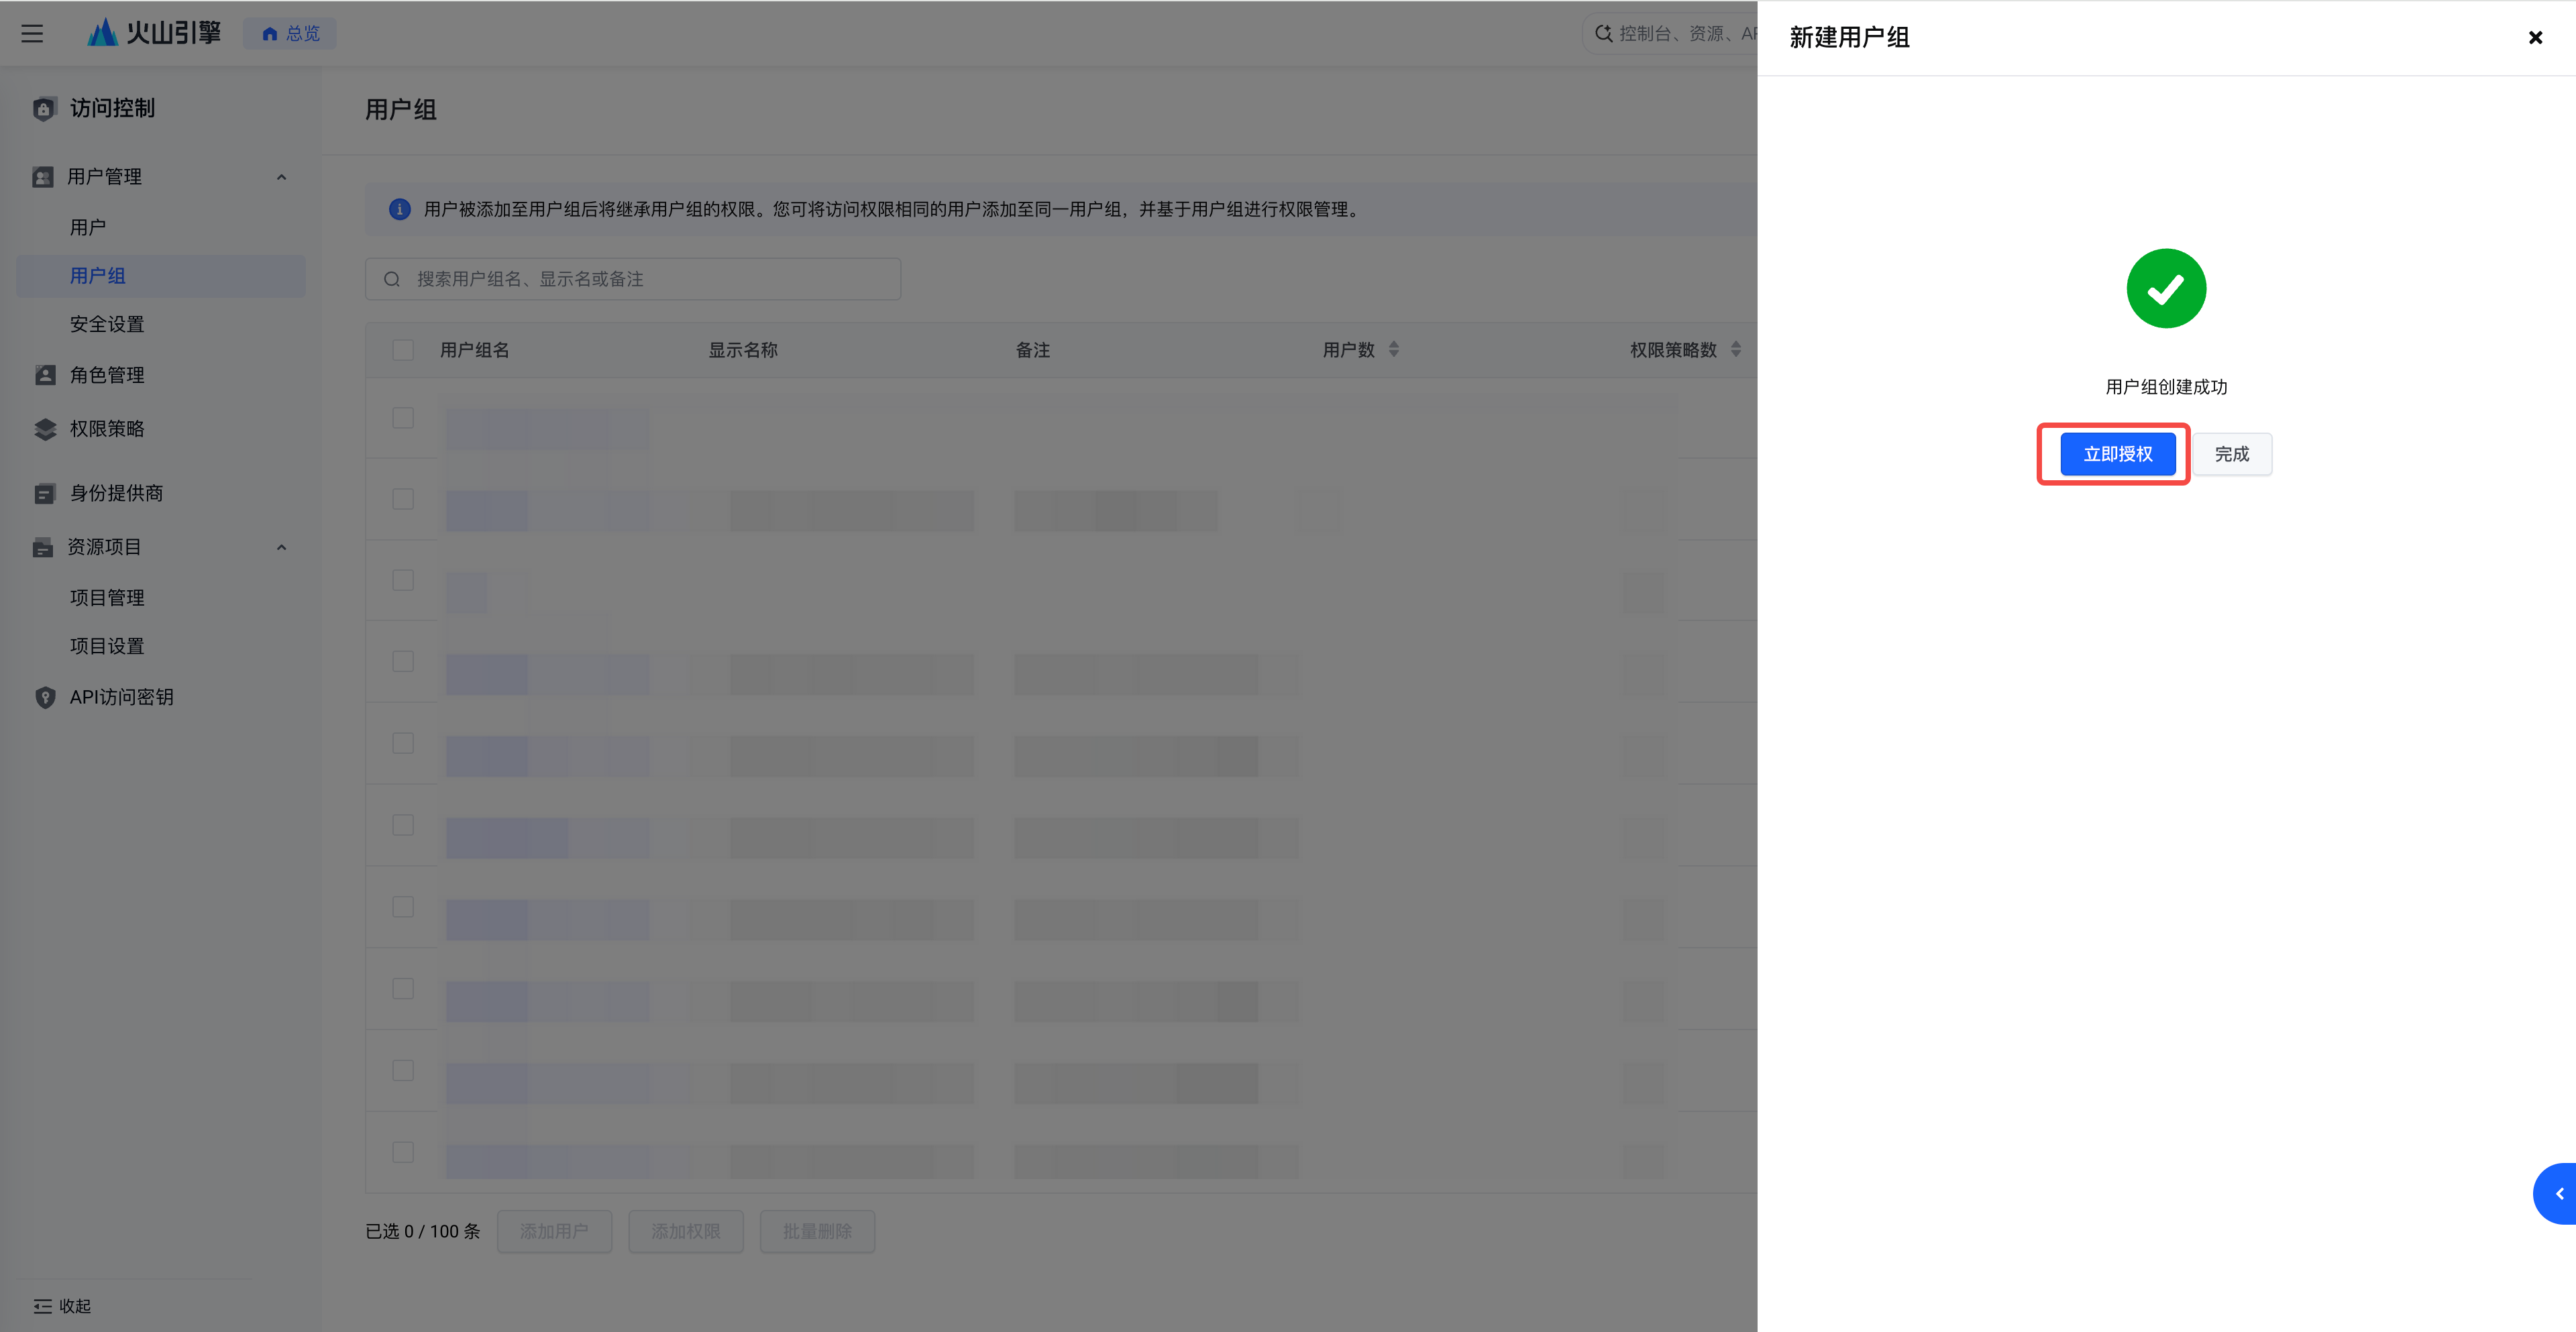
分别创建两个用户组成功后,点击 **立即授权**。
## 步骤 2: 添加权限策略
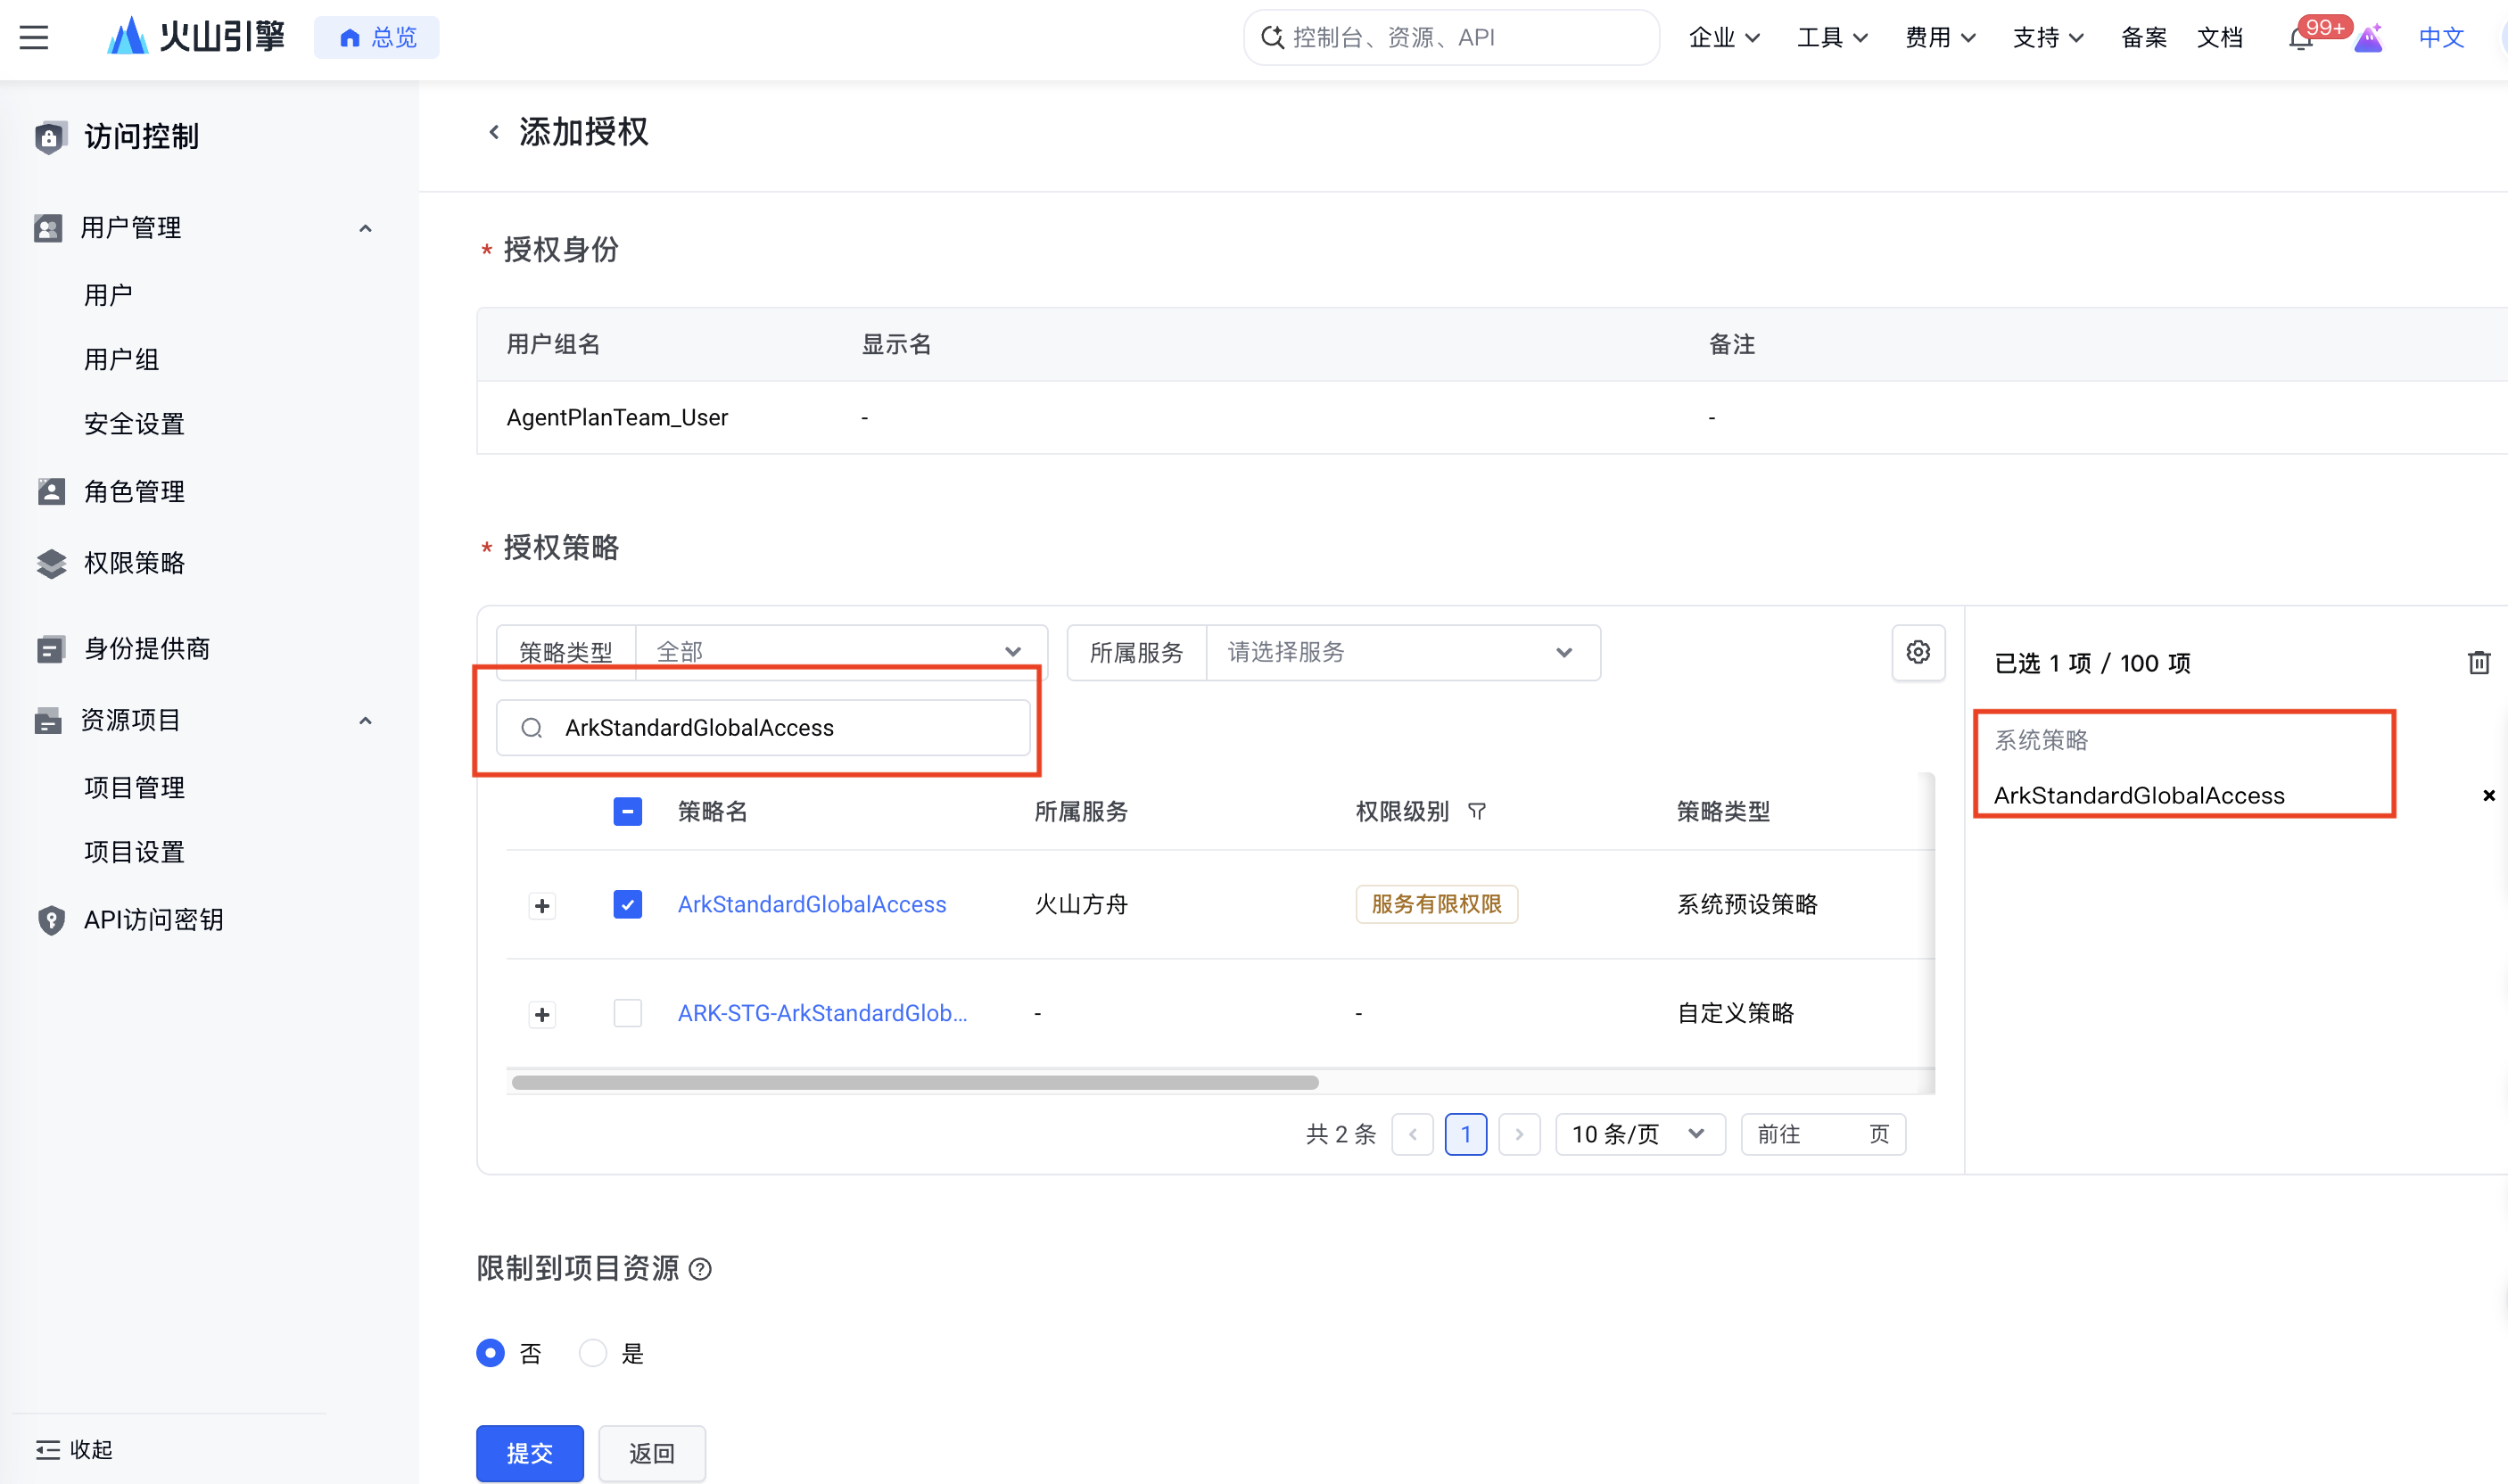
管理员用户组 `AgentPlanTeam_Admin` 需添加权限:`ArkFullAccess`、`AIDAPFullAccess`(可选)。使用者用户组 `AgentPlanTeam_User` 需添加权限:`ArkStandardGlobalAccess`、`ArkGlobalInitAccess`、`AIDAPFullAccess`(可选)。
## 步骤 3: 添加成员
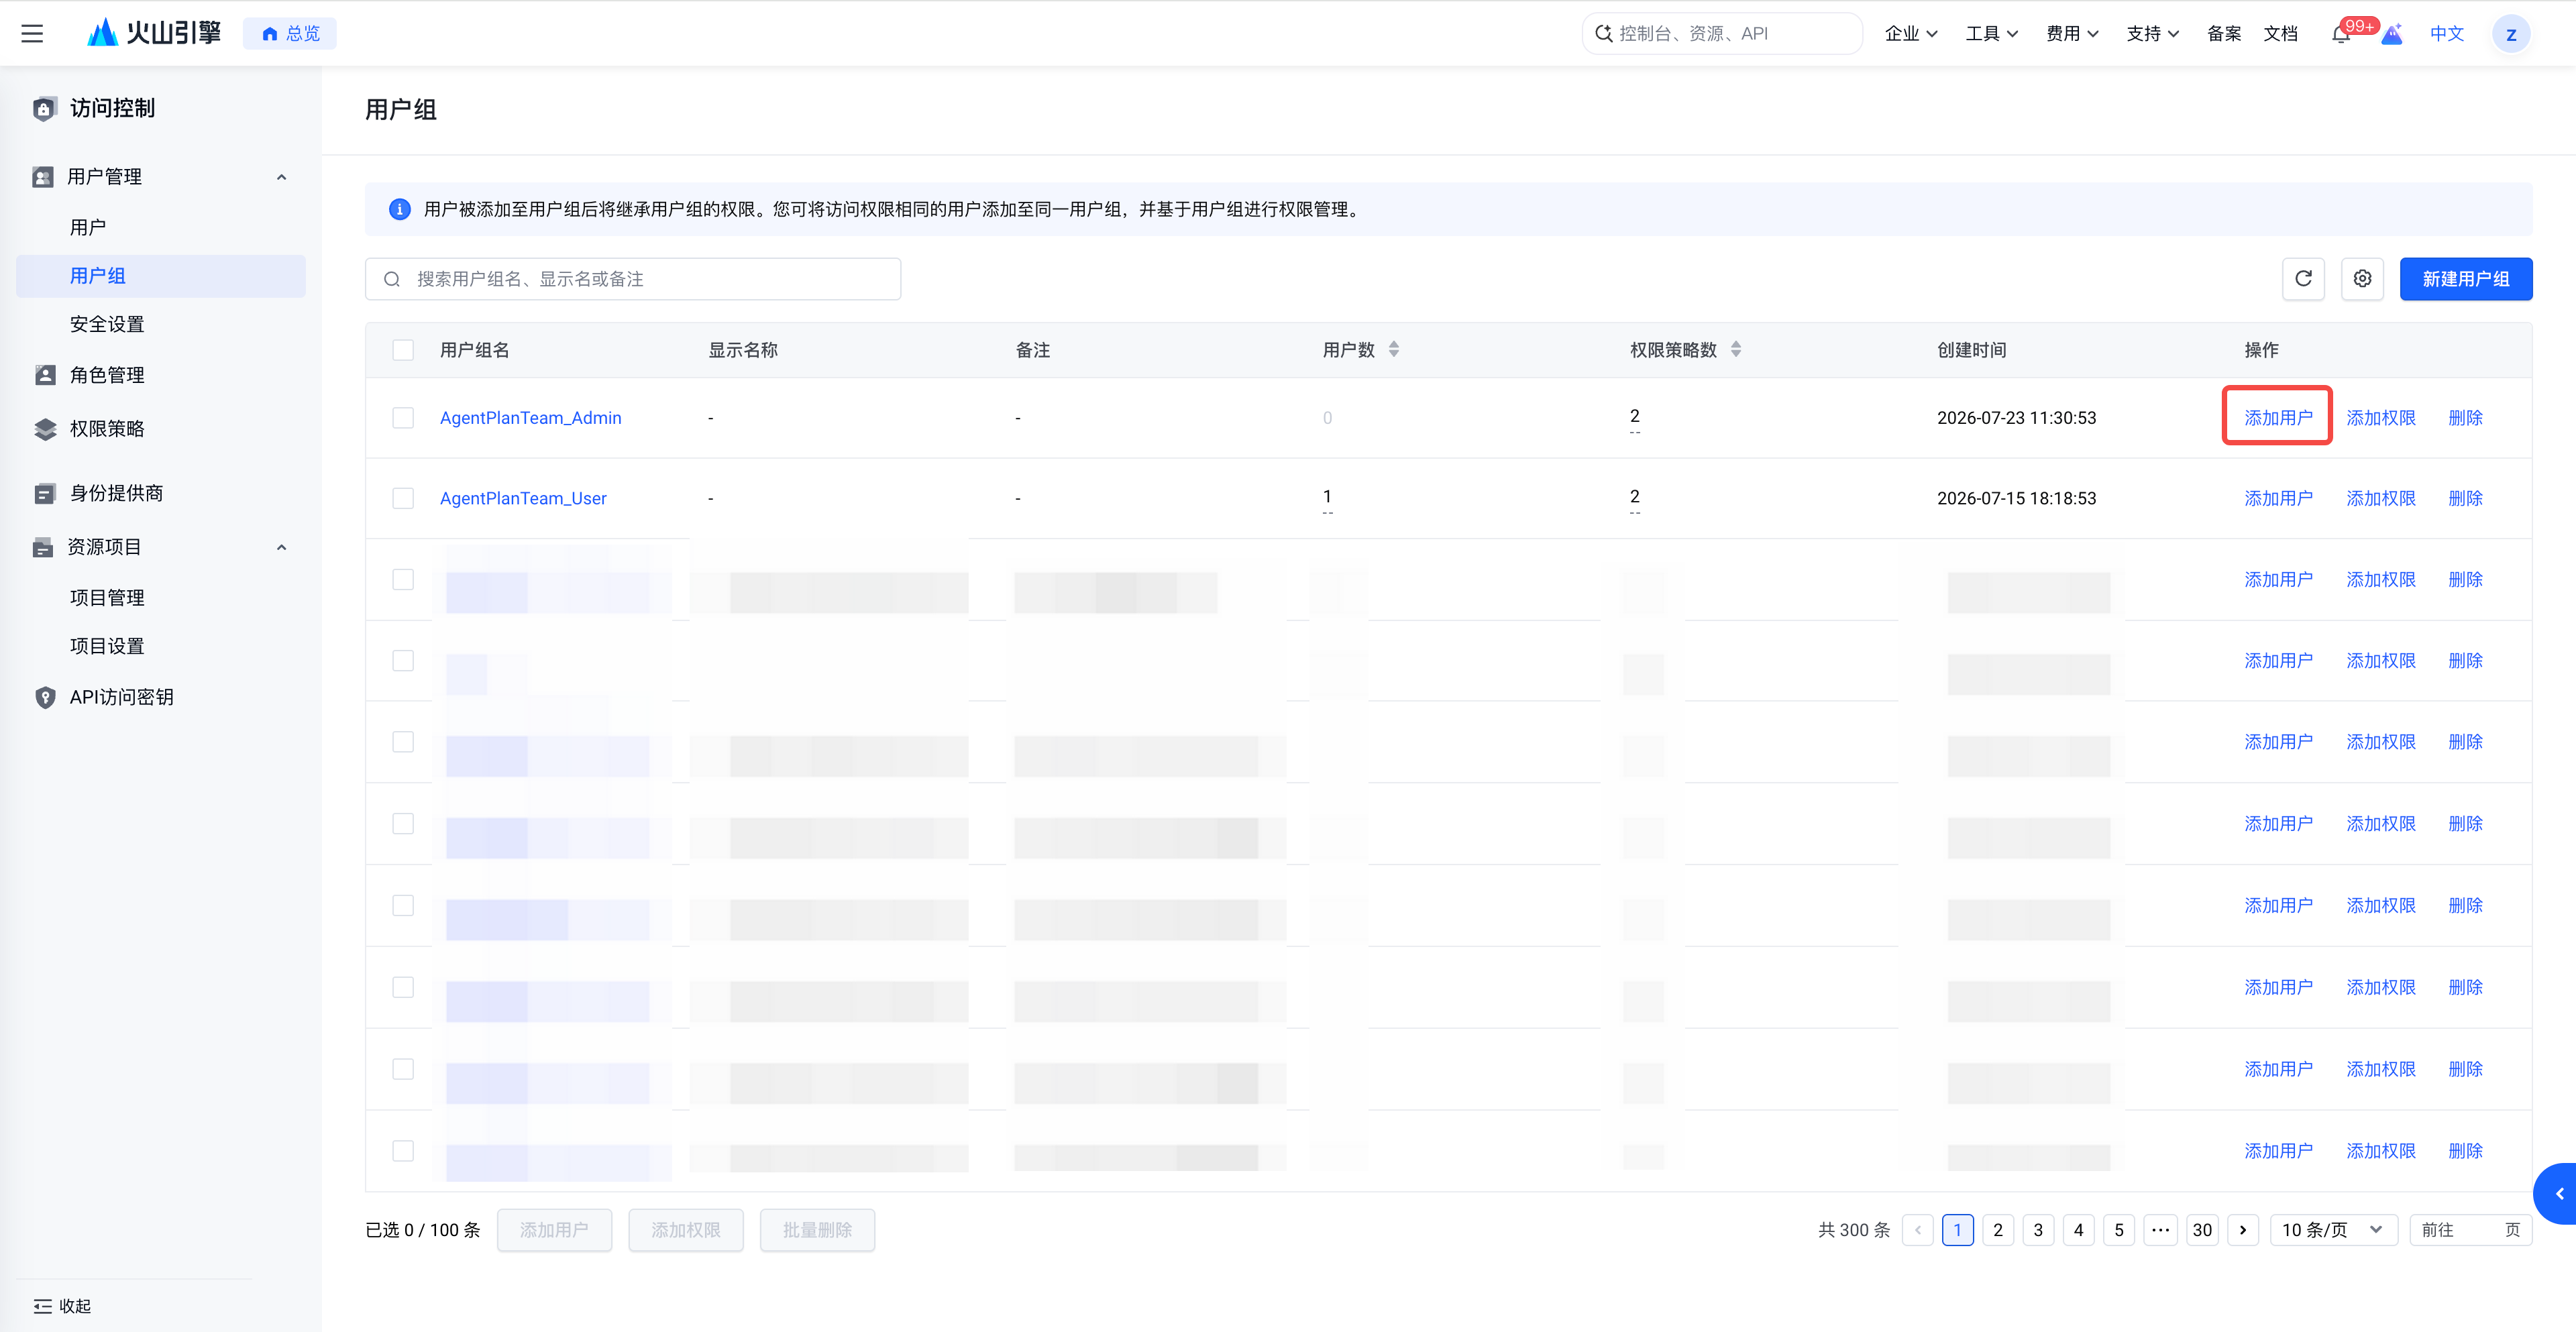
1. 选择需要添加成员的用户组,点击 **添加用户**。
2. 选择需要添加到该用户组的用户,点击 **确定**。
操作完成后,该用户即拥有对应用户组权限。
# 新增自定义权限
若不希望子用户误删其他子用户的实例,可为使用者用户组新增自定义权限,以下为操作步骤:
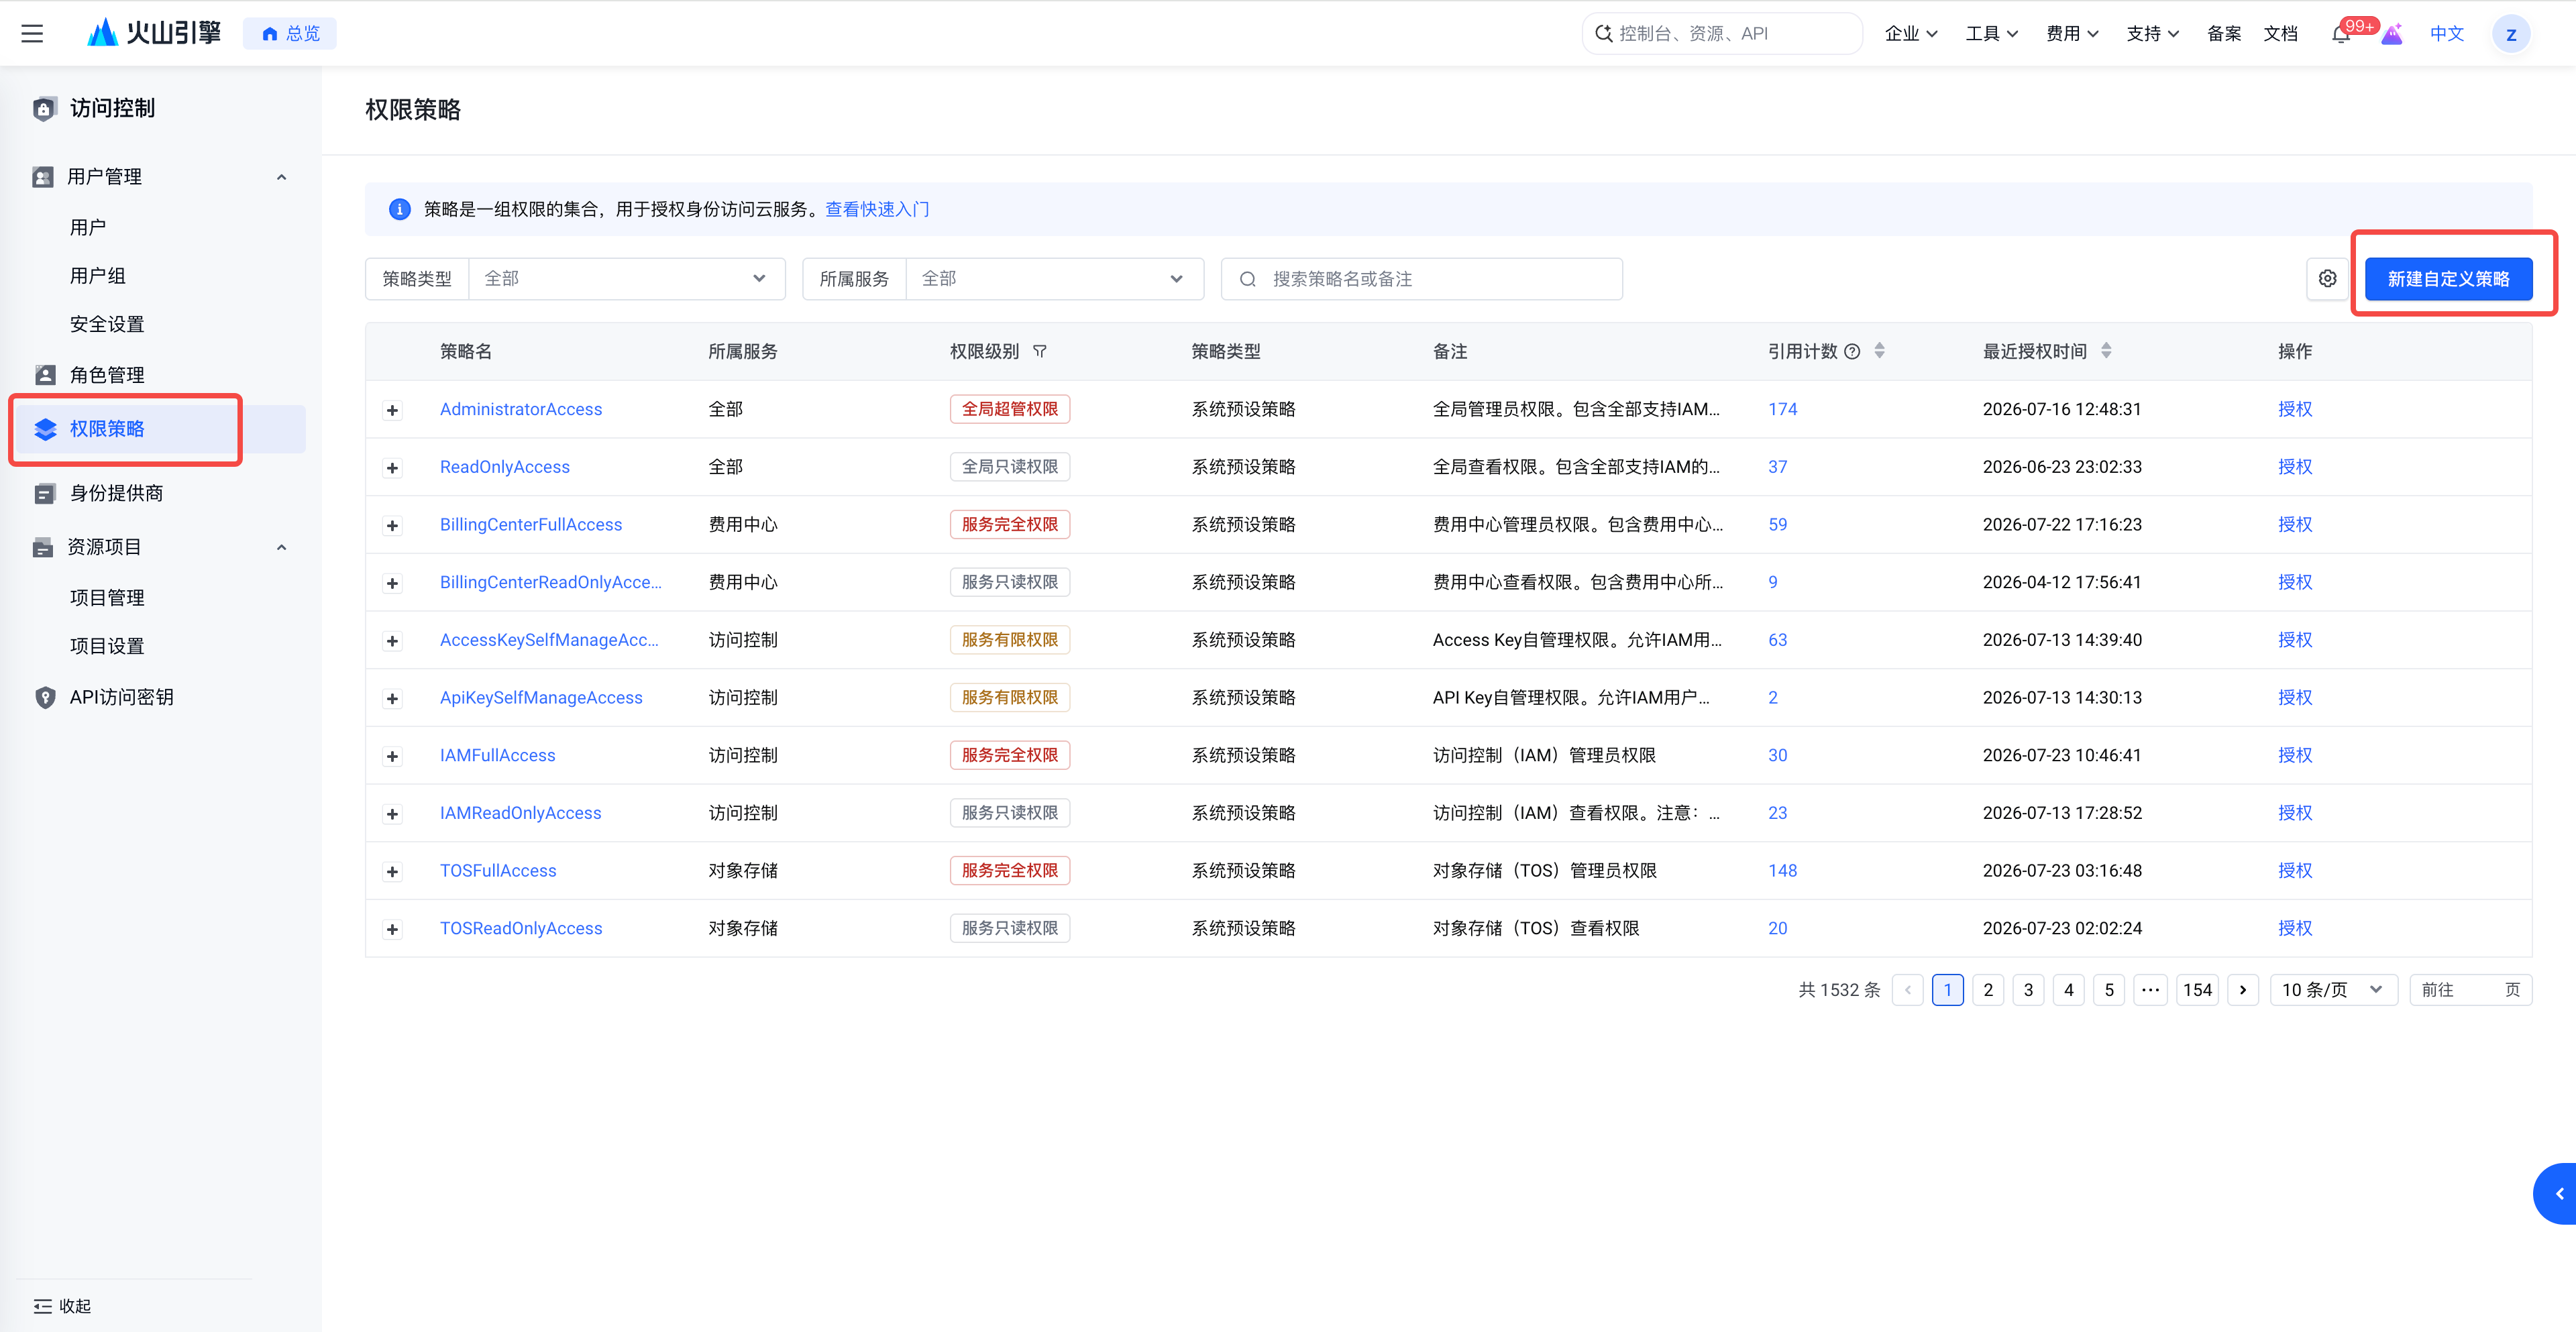
1. 进入 [访问控制 IAM-用户组](https://ark.volcengine.com/region:cn-beijing/iam/identitymanage/usergroup/),点击 **权限策略**,再点击 **新建自定义策略**。
2. 输入策略名称,选择 **JSON 编辑器**,输入策略内容后点击 **提交**。
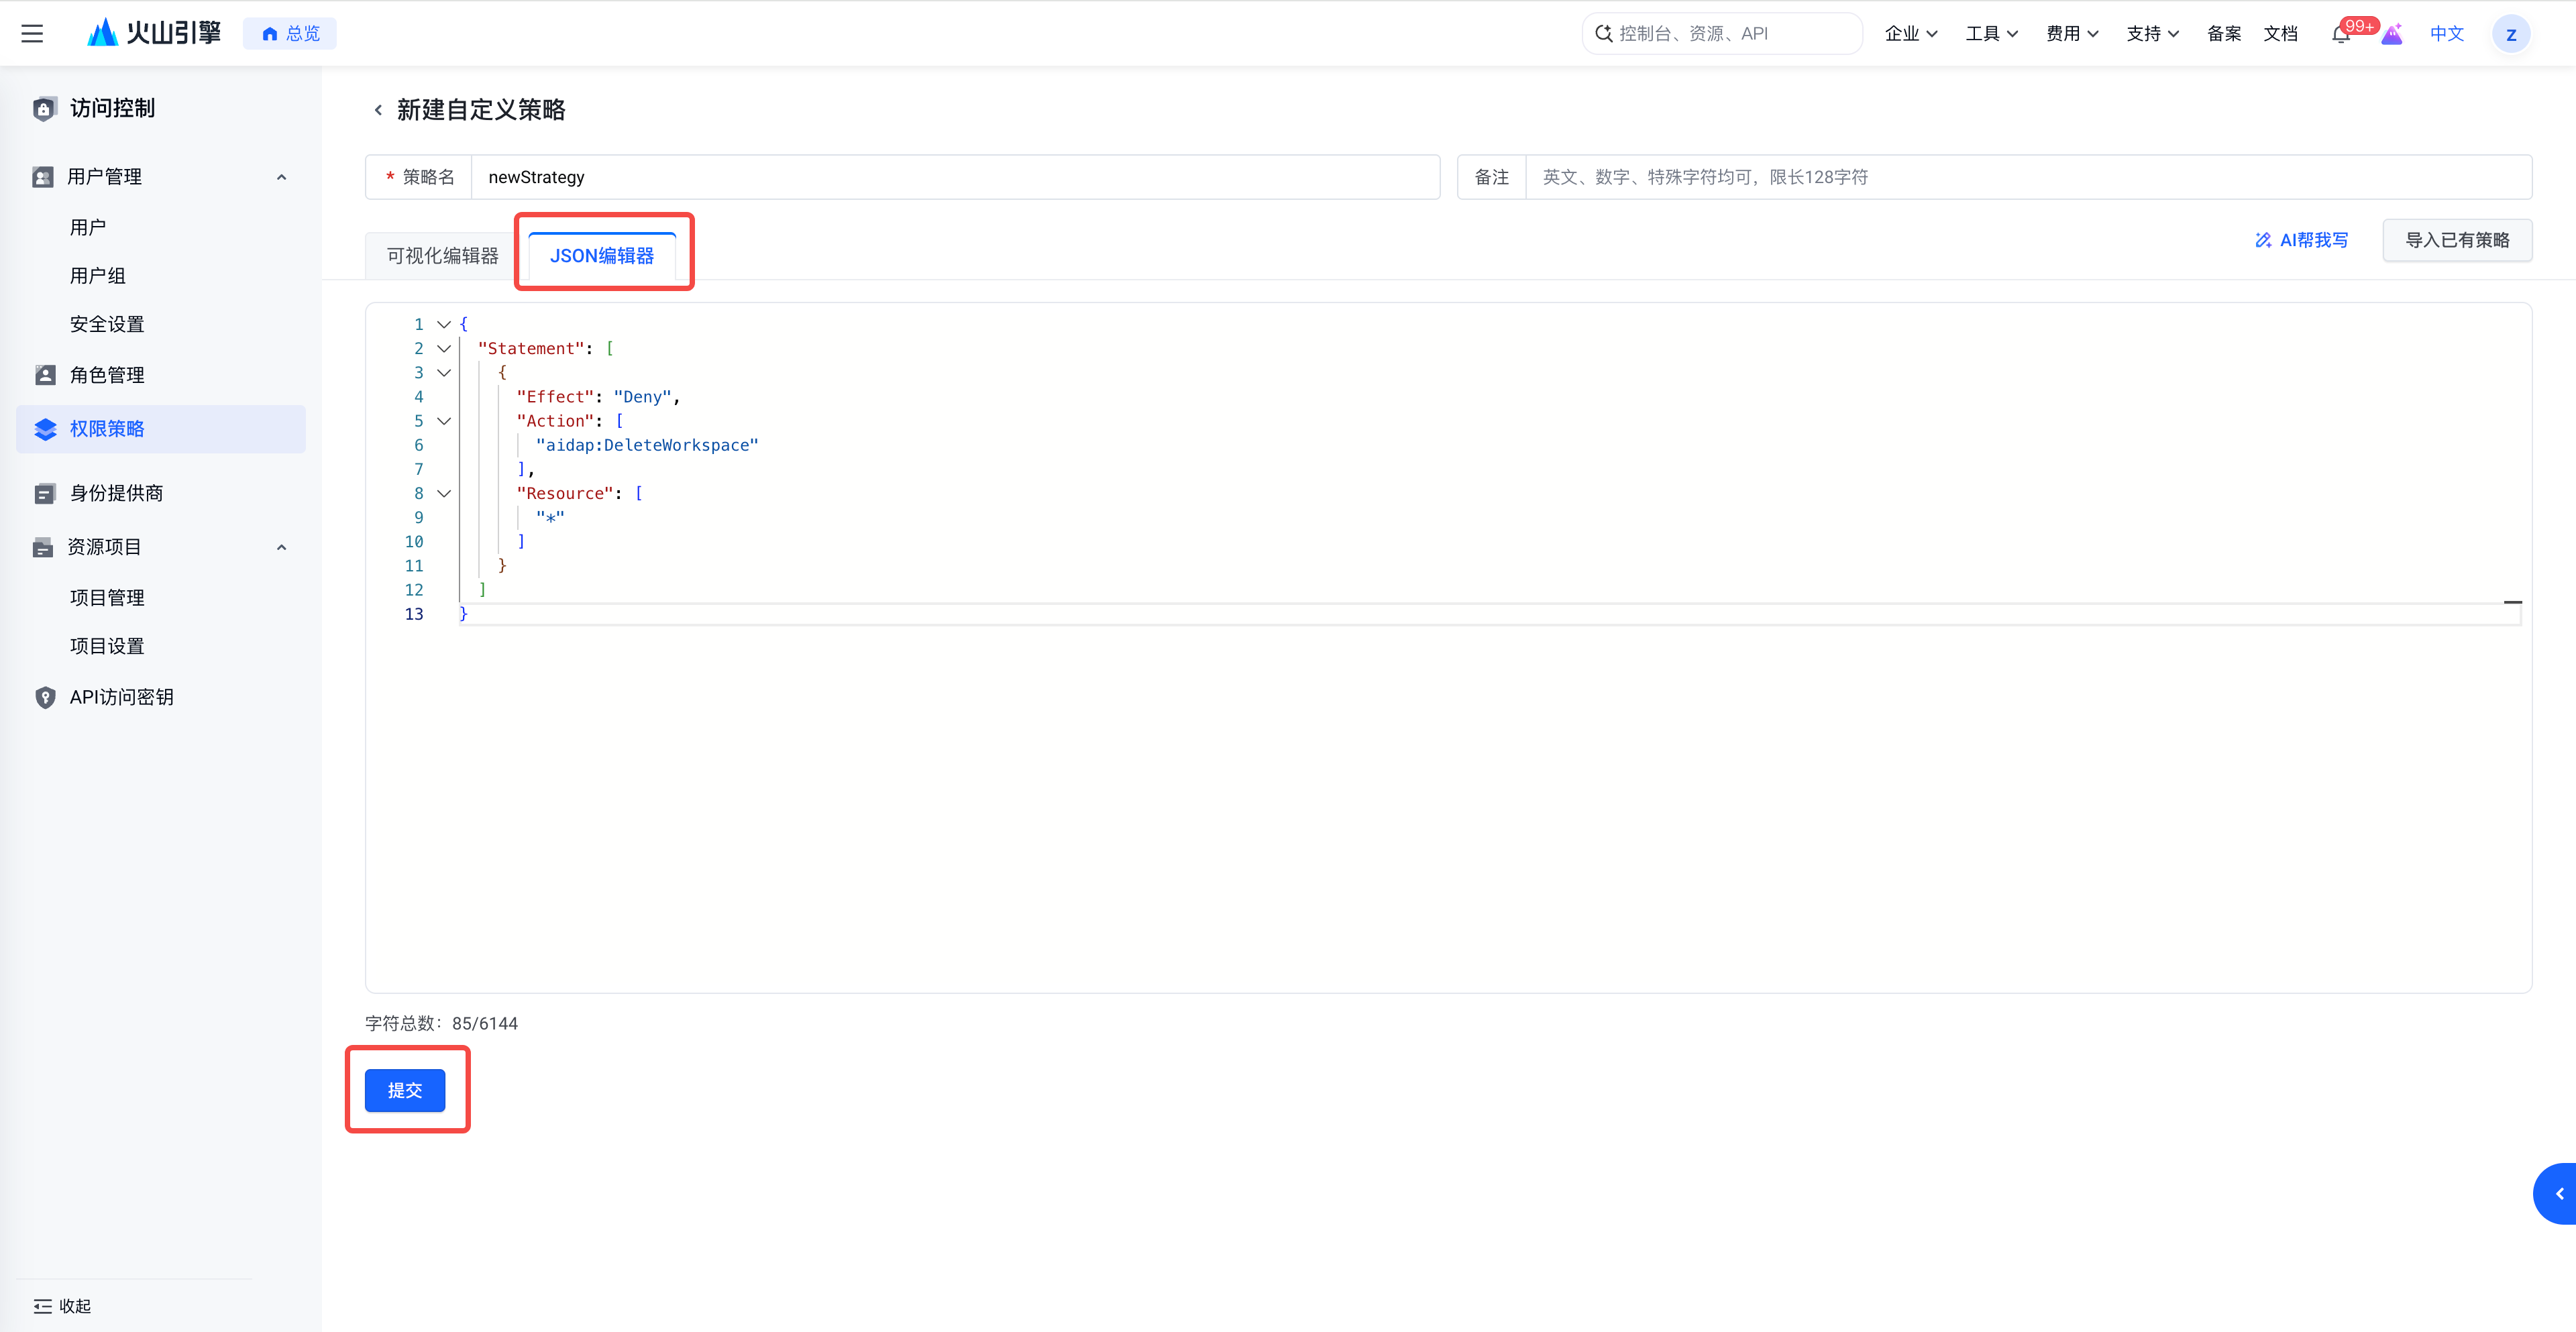
示例策略内容如下:
```JSON
{
"Statement": [
{
"Effect": "Deny",
"Action": [
"aidap:DeleteWorkspace"
],
"Resource": [
"*"
]
}
]
}
```
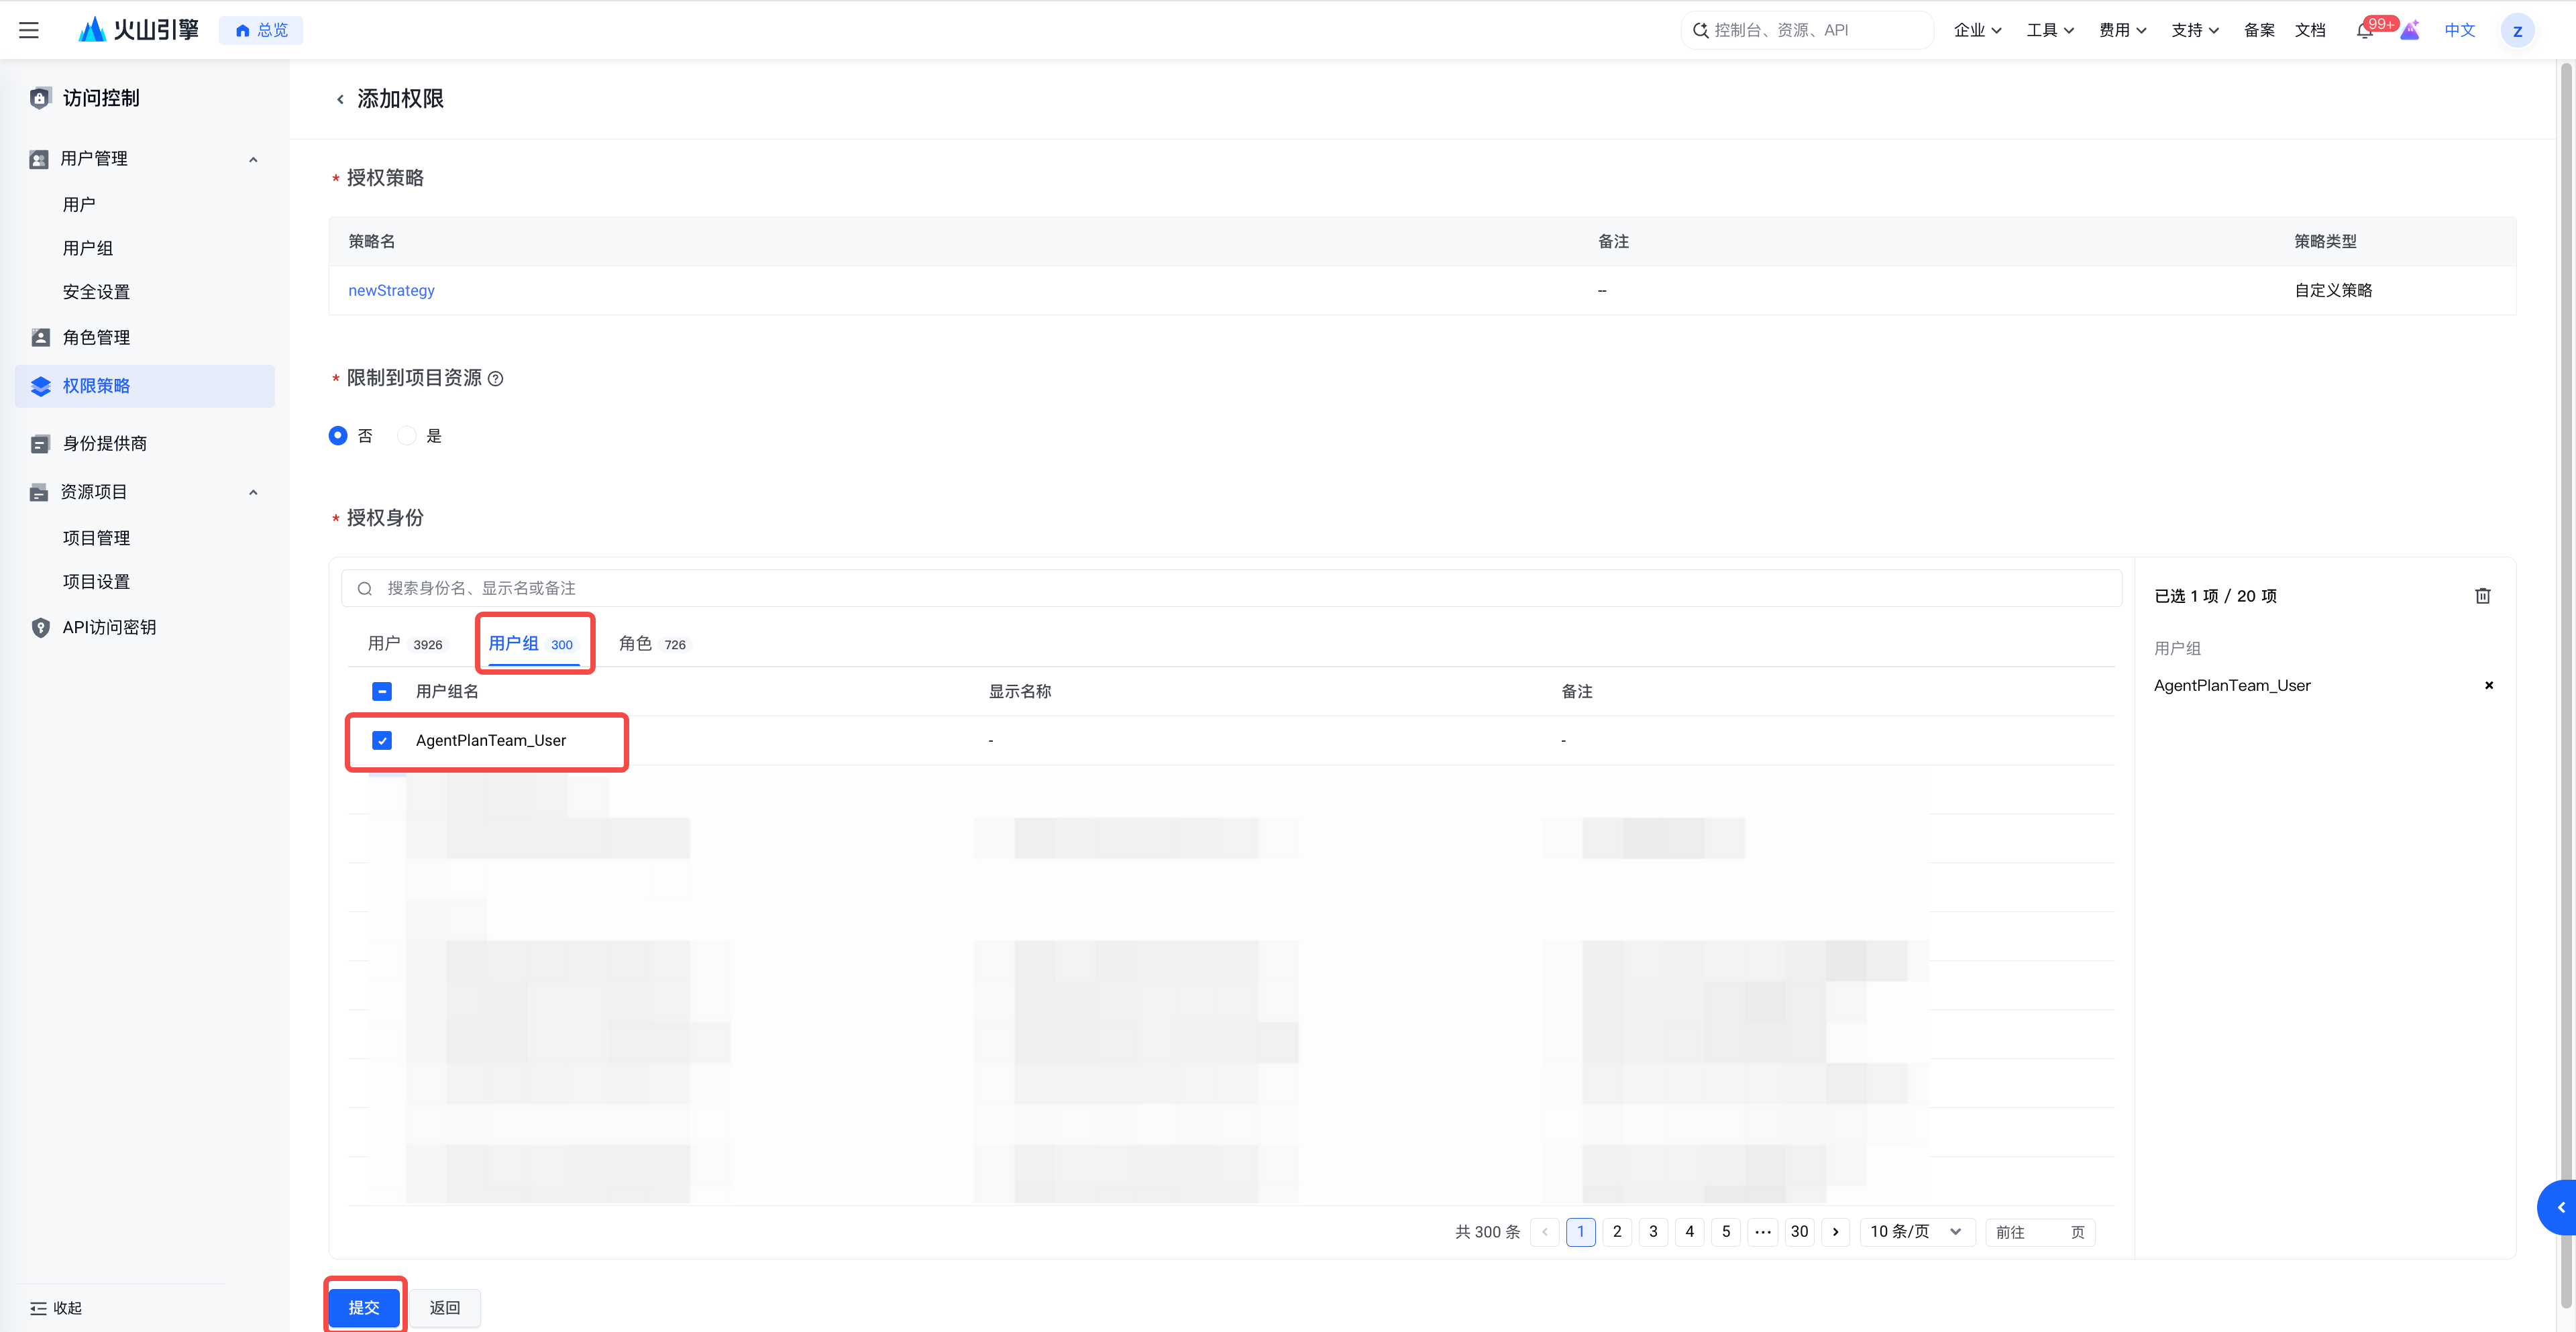
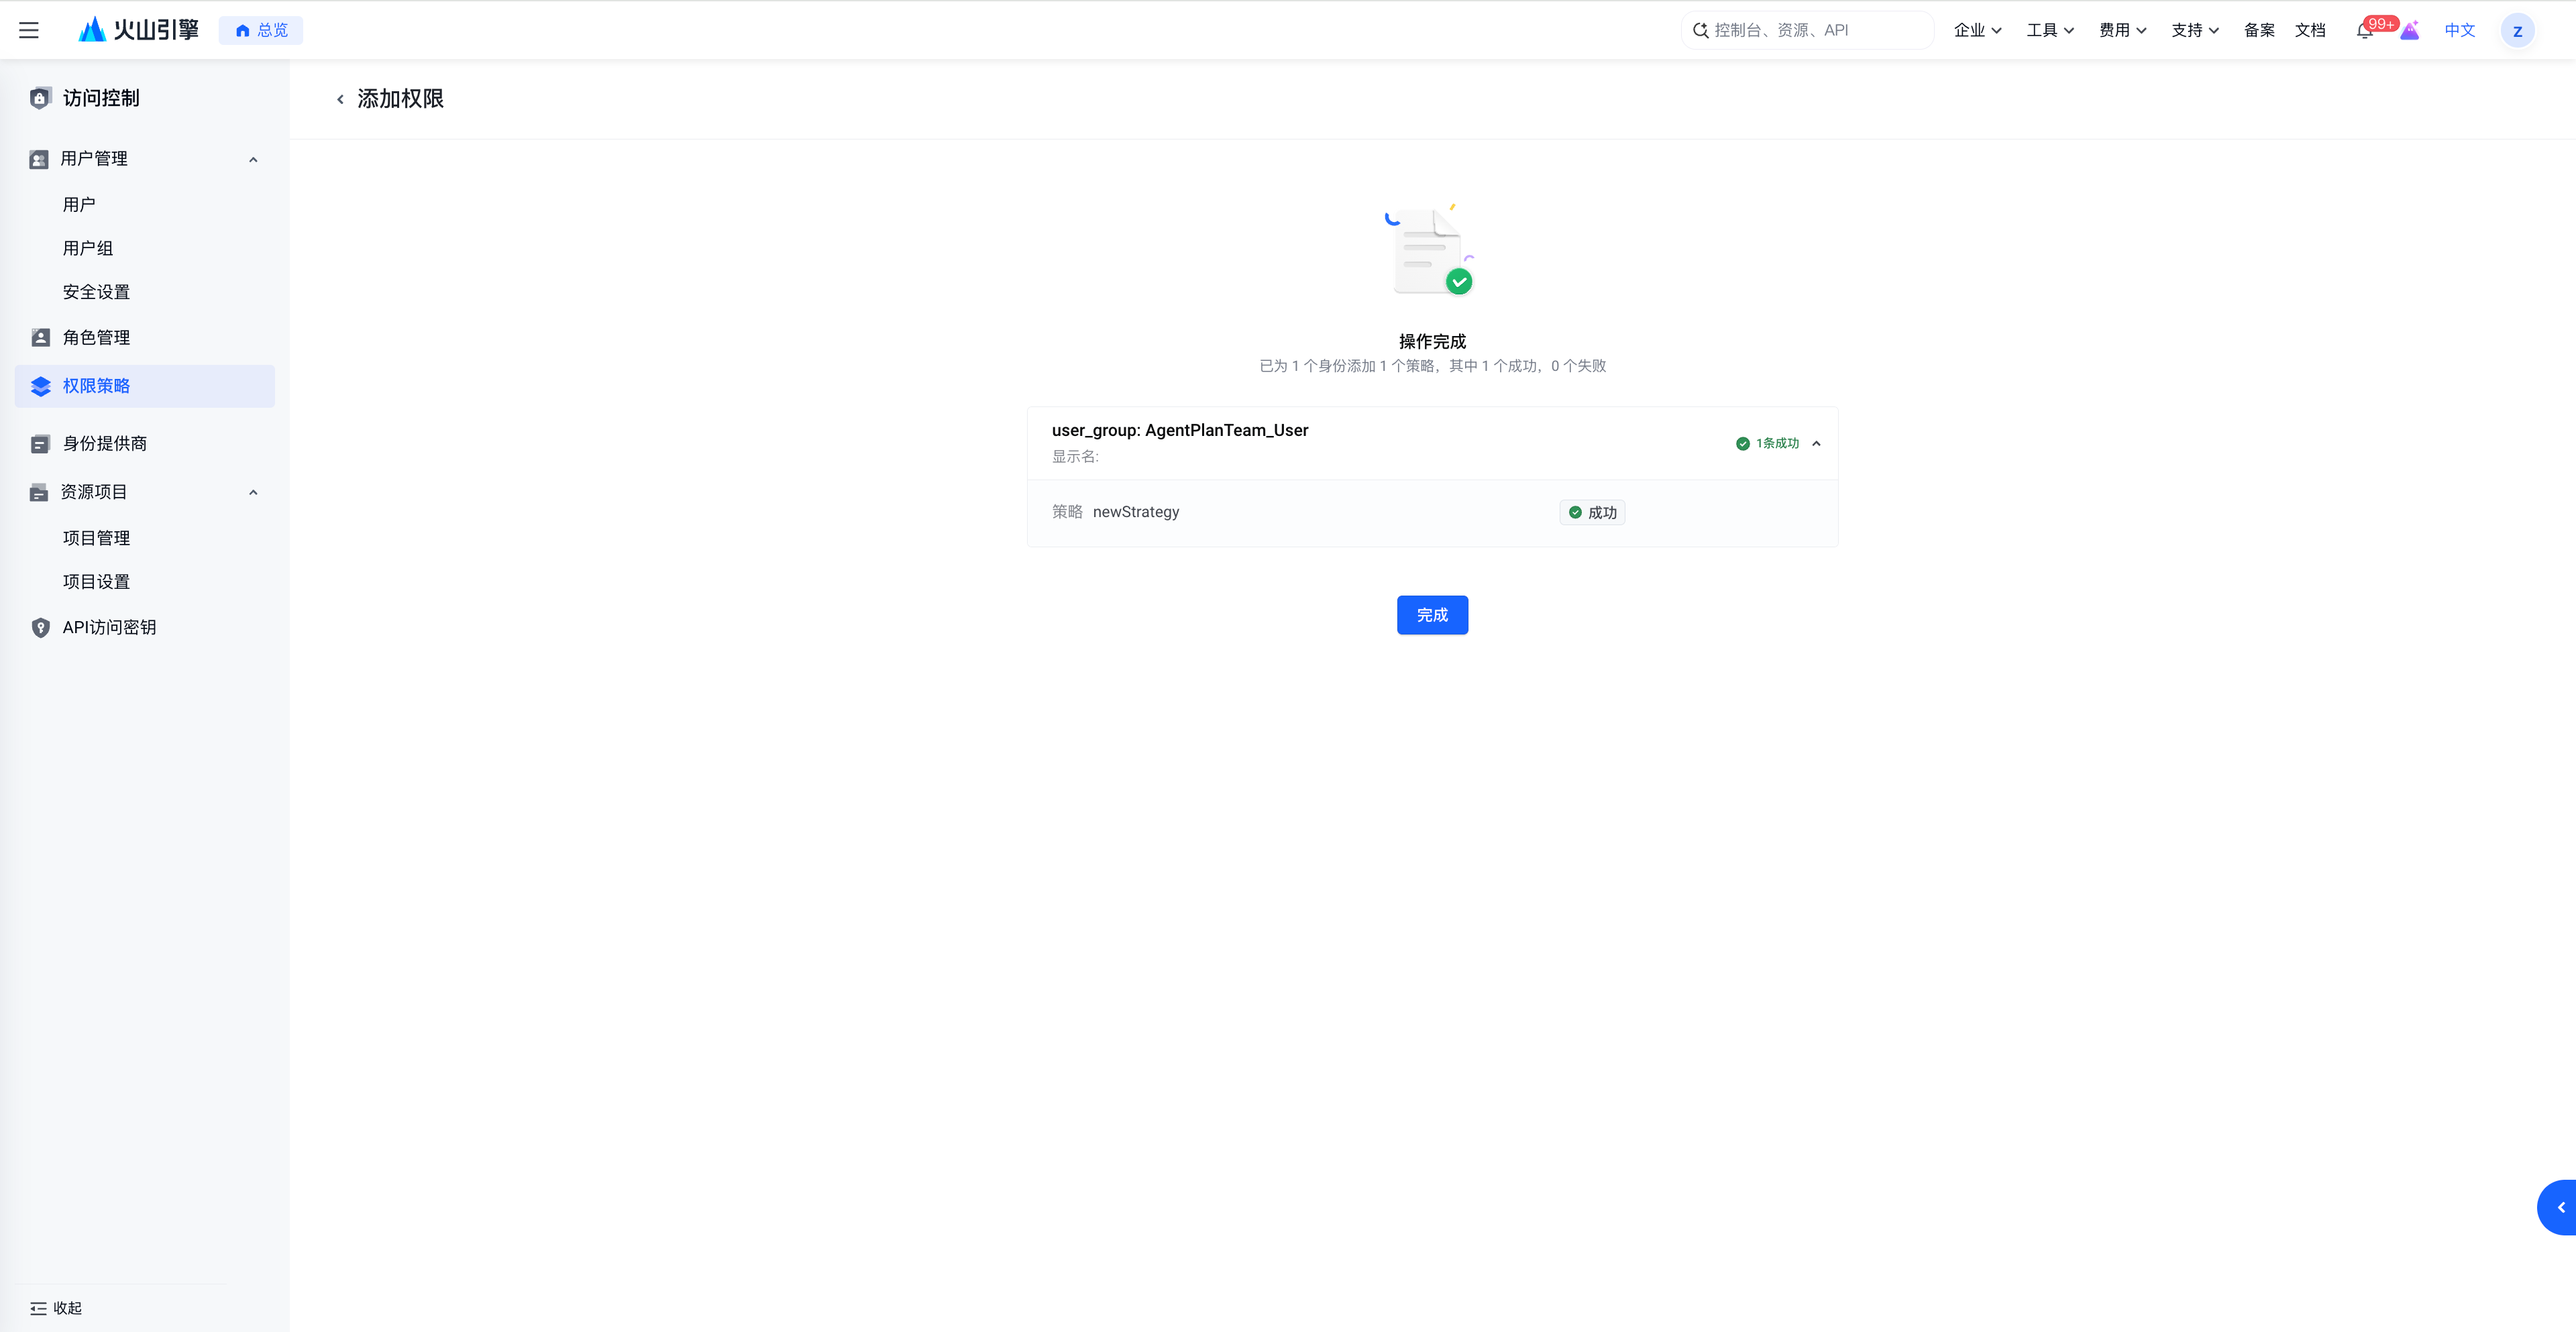
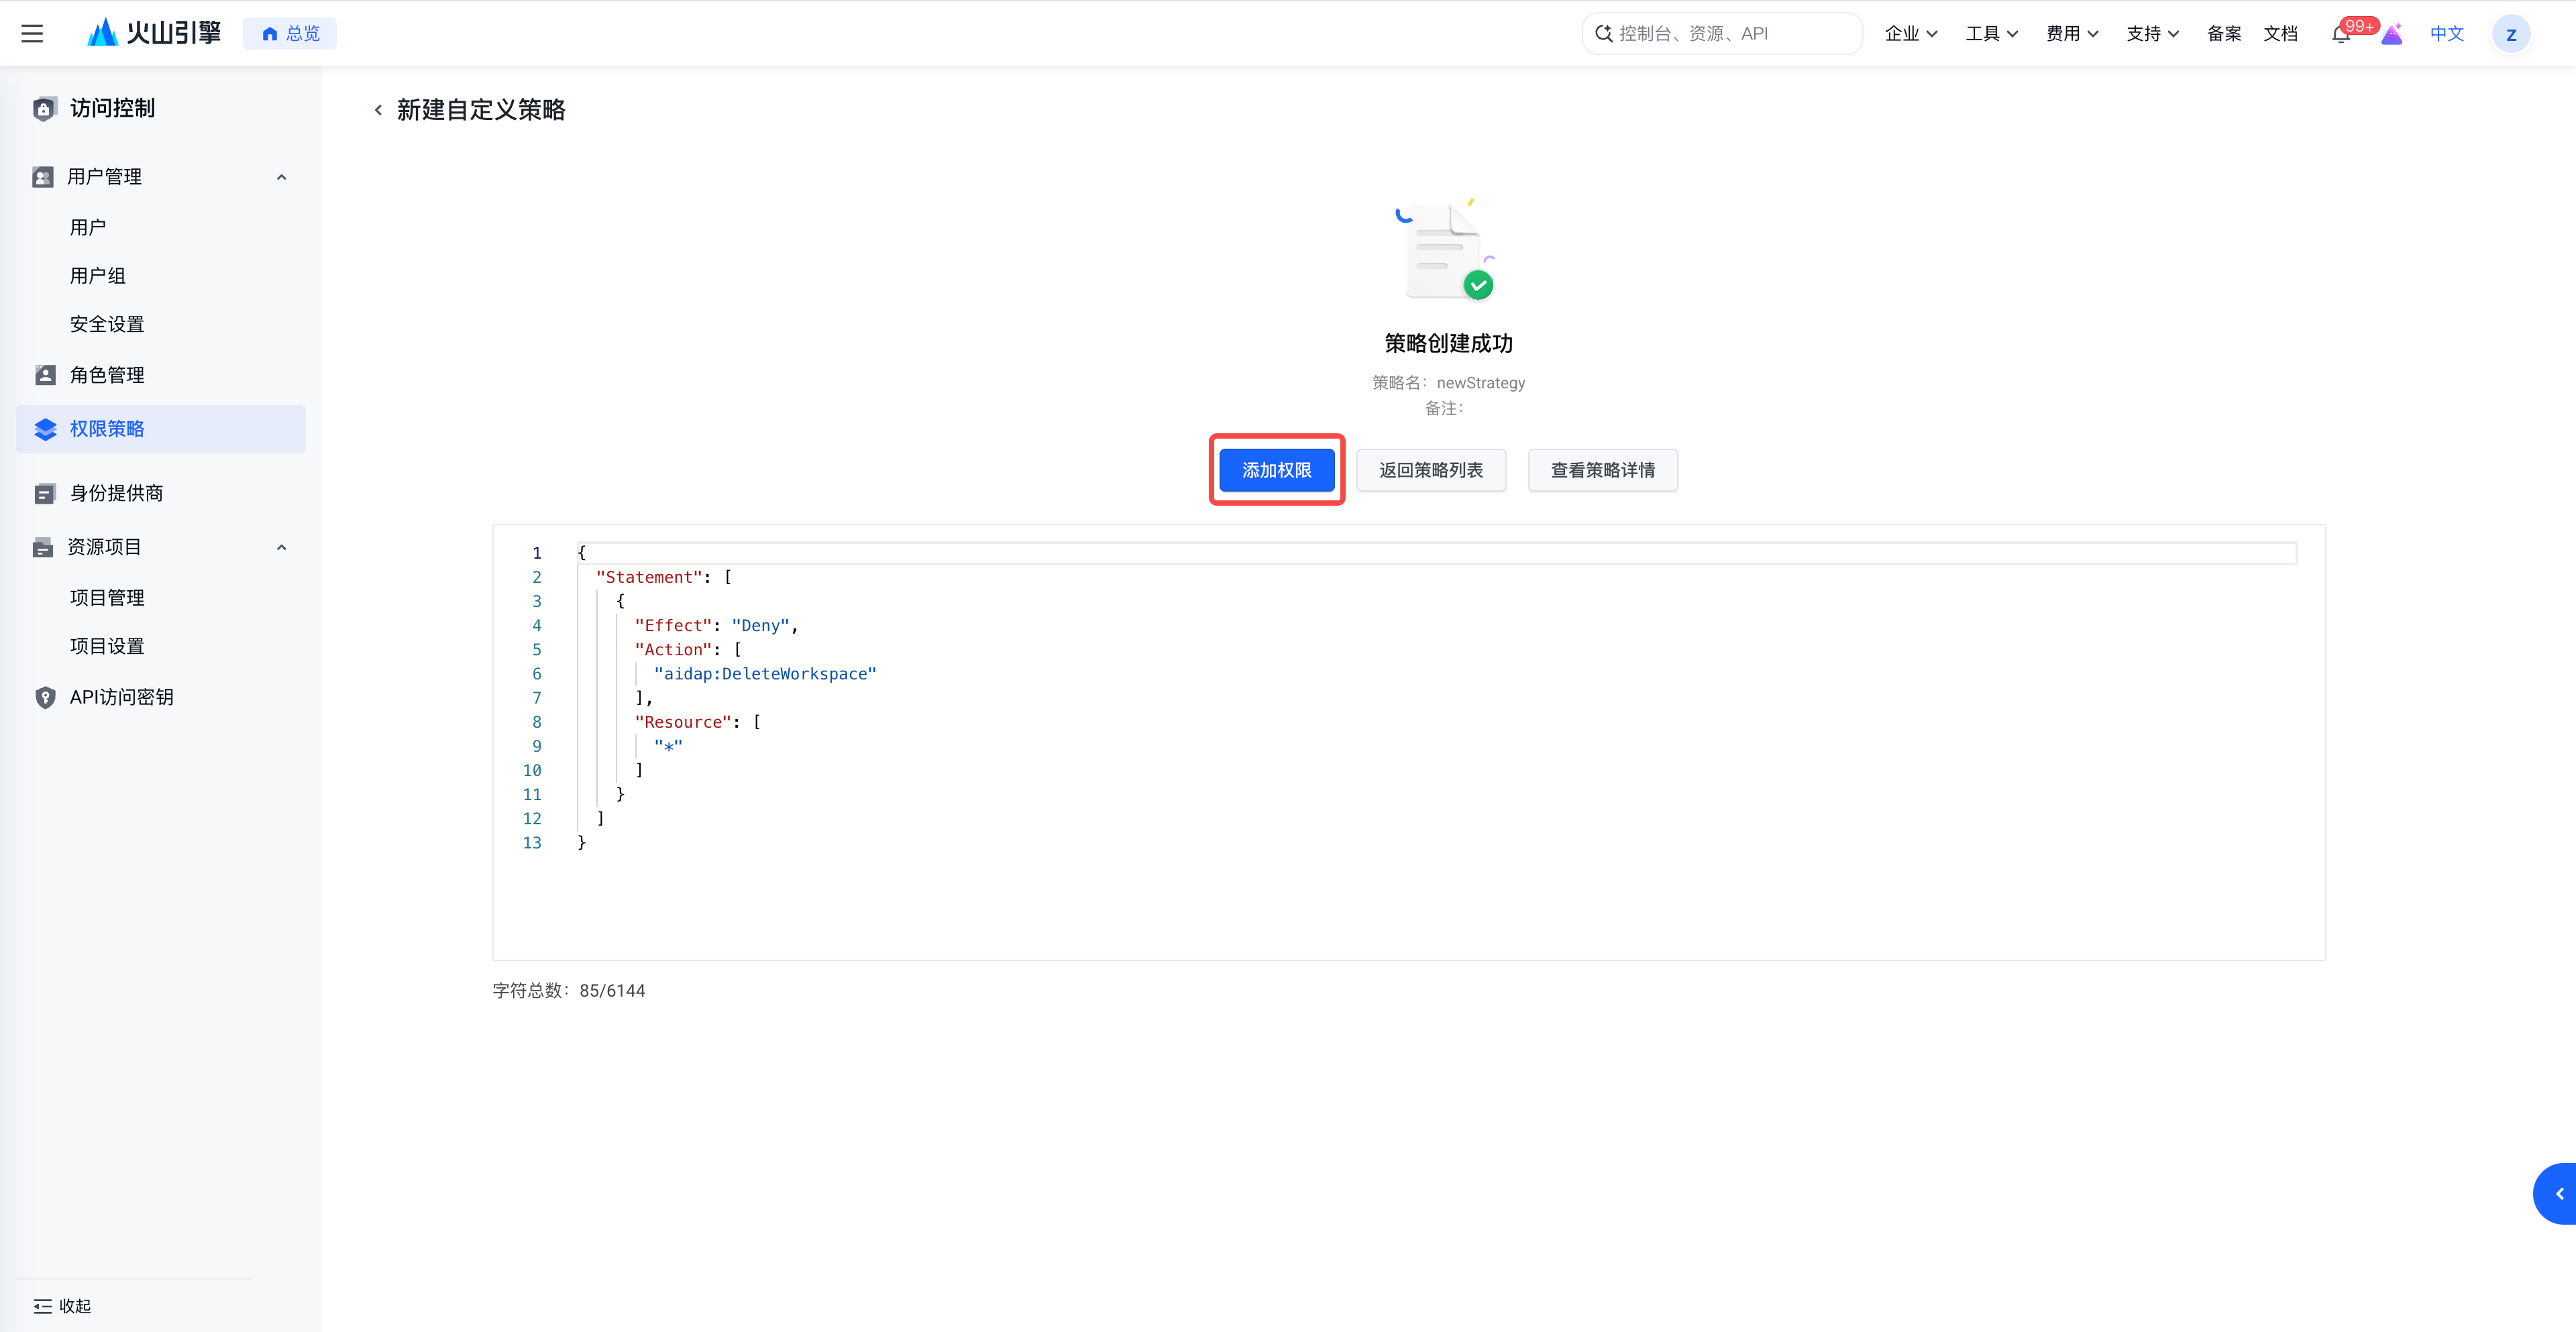
3. 创建成功后,点击 **添加权限**。
4. 选择需要添加权限的用户组,添加到使用者用户组 `AgentPlanTeam_User`,点击 **提交**。